


针对 Coldcard 漏洞的攻击团伙已达 15 个,造成的损失超过 1.3 亿美元。
关键要点
- Galaxy 研究发现,至少有 15 个独立的攻击者团体利用 Coldcard 漏洞,累计损失超过 1.3 亿美元。
- Coldcard 漏洞源于 2021 年的固件错误,导致受影响的设备型号中的助记词熵从 128 位降至 40-72 位。
- Coinkite 建议用户使用修复后的固件生成新的助记词,立即迁移资产,因为固件更新无法修复现有已遭入侵的钱包。
Galaxy Research 最新链上分析显示,Coldcard 弱随机数漏洞目前已有至少 15 组独立攻击者持续扫荡受影响钱包,累计损失已突破 1.3 亿美元,涉及超过 7,300 个比特币地址;最新识别出的第 15 组攻击者已从 126 个地址转走约 12 枚比特币。
Galaxy Research:至少 15 组独立攻击者,受害地址超过 7,300 个
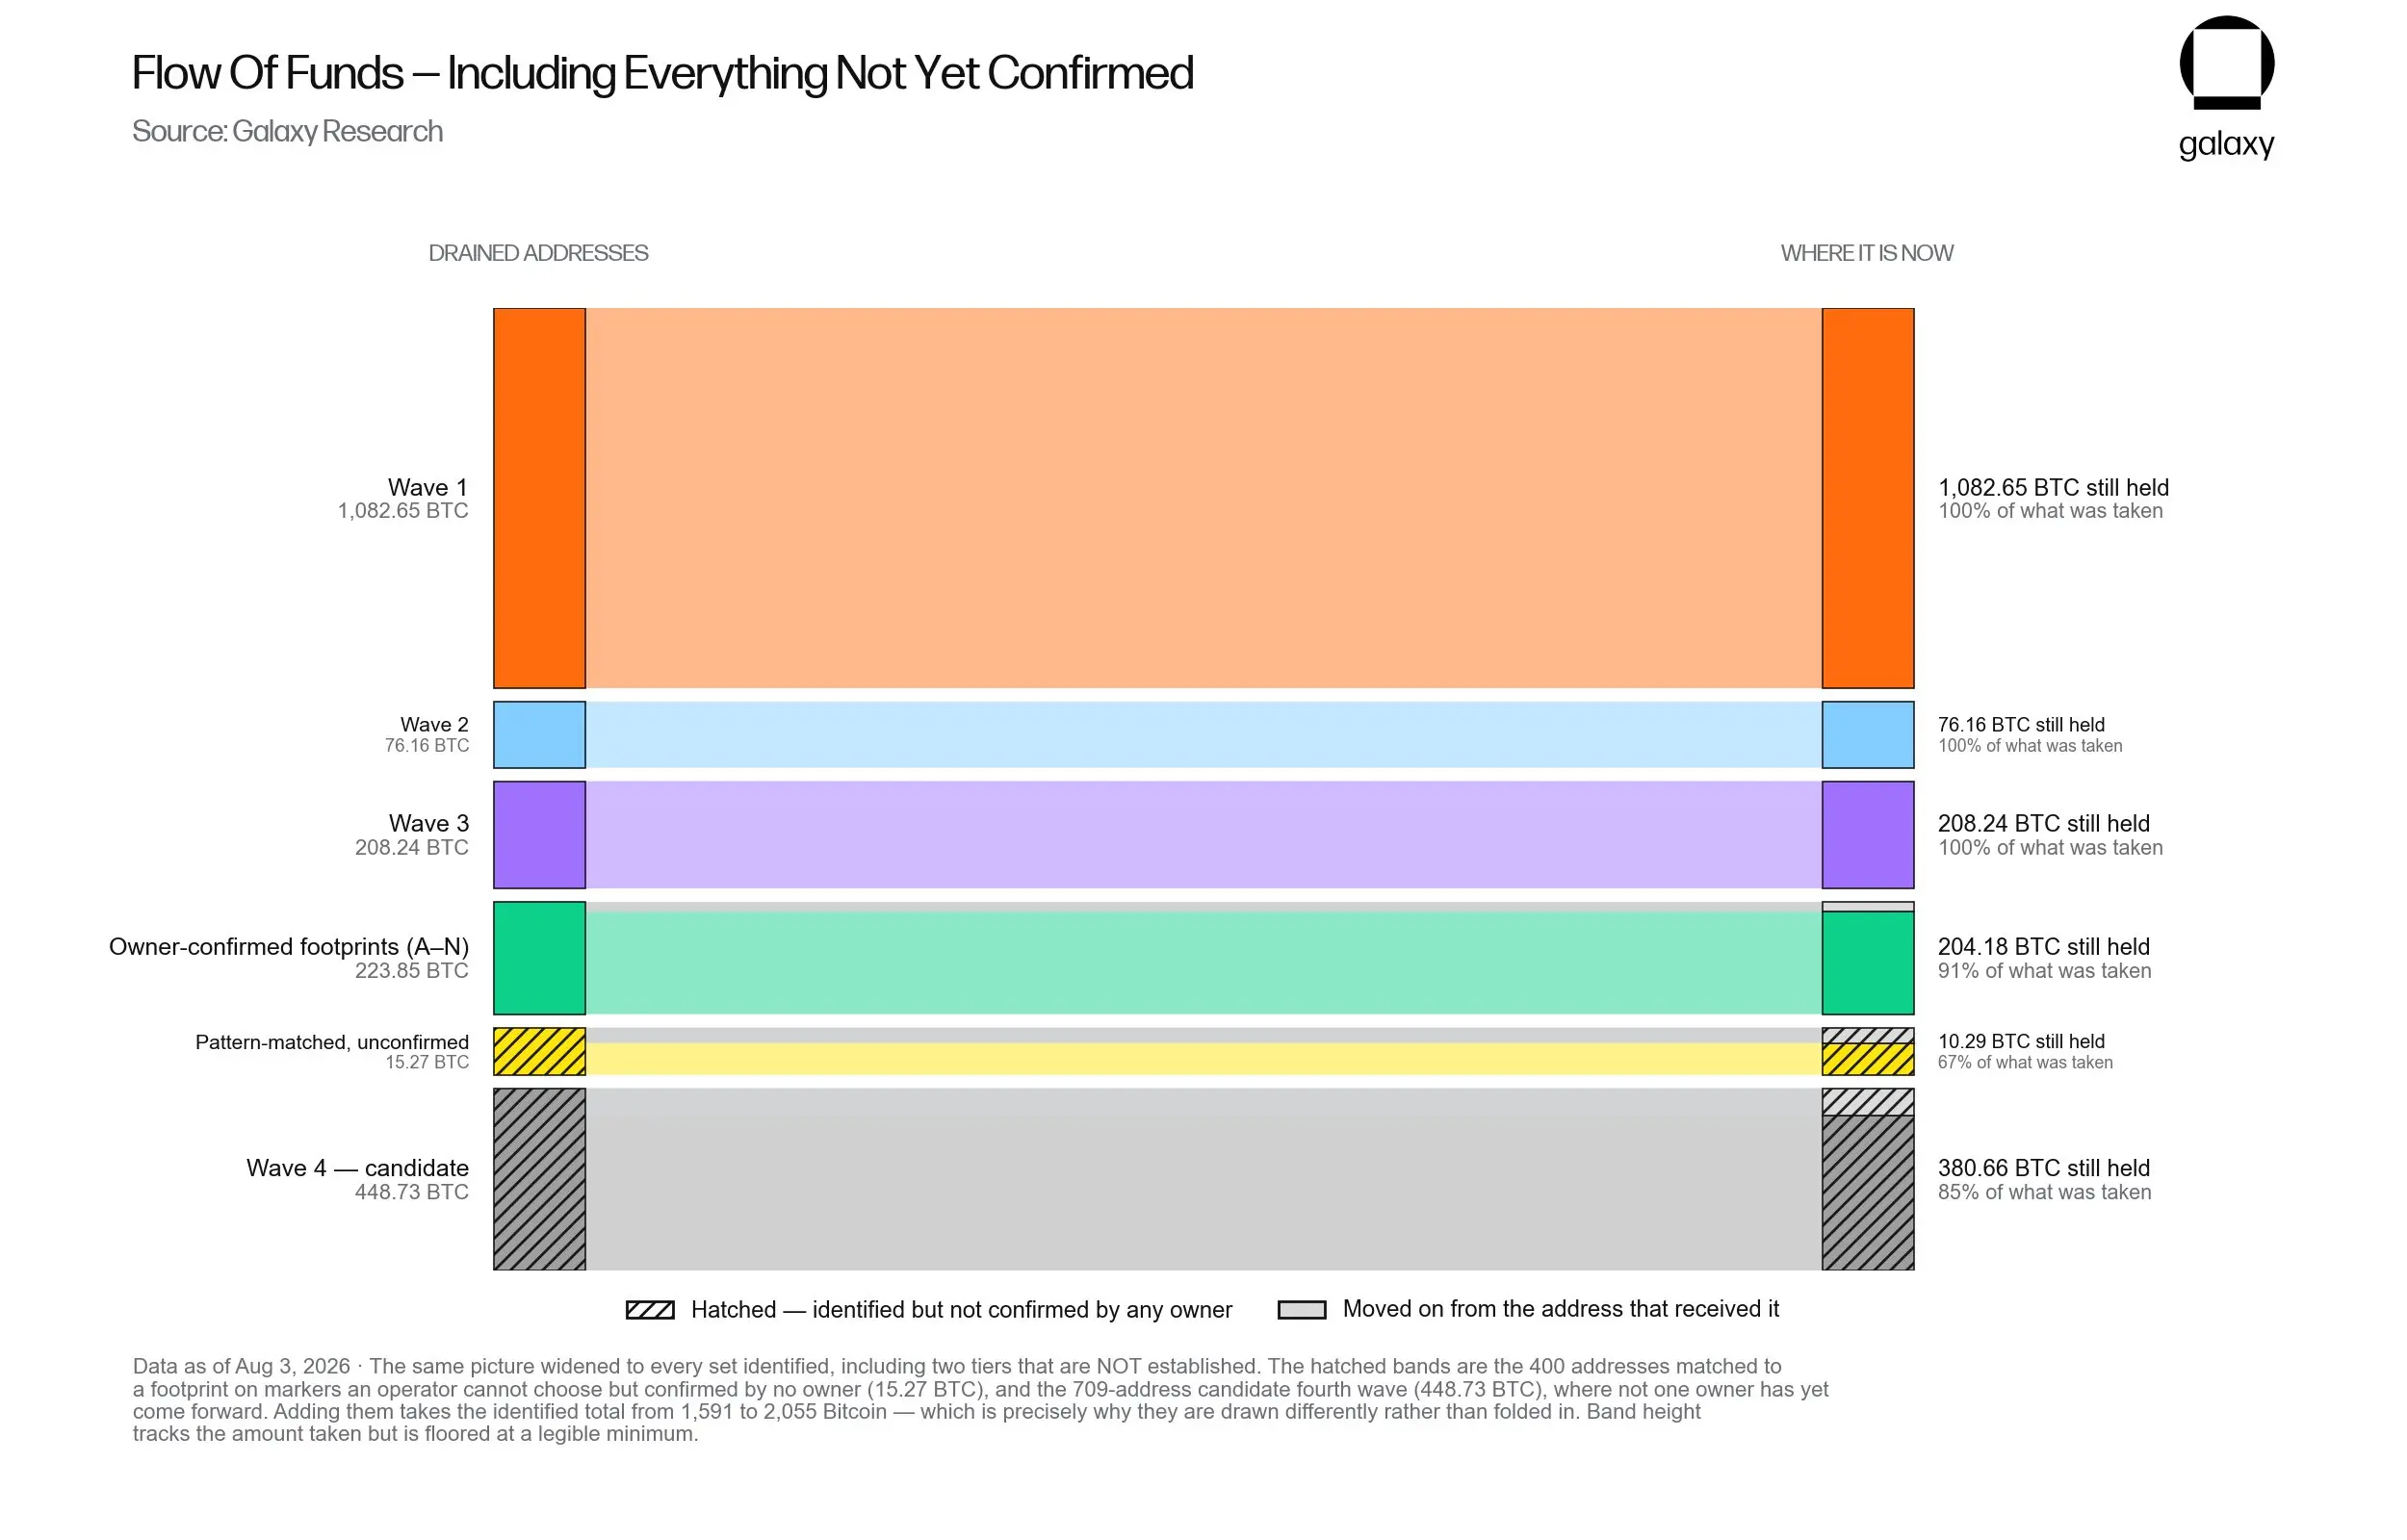 (来源:Galaxy Research)
Galaxy Research 根据交易模式、资金流向和链上行为,将不同攻击者标记为独立群组,目前已识别至第 15 组;最新识别出的第 15 组攻击者已从 126 个地址转走约 12 枚比特币。随着漏洞细节公开,拥有足够计算资源和技术能力的人都可能尝试重建弱助记词并扫描链上余额,受害规模因此持续扩大。
Galaxy Research 同时指出,约 90% 的被盗比特币尚未被转移,前三波攻击获取的资金也几乎仍停留在原地址。相关地址已提供给执法机关、合规公司和网络安全研究团队,但攻击者身份及资金最终流向仍未确定。
Coinkite 紧急警告:更新固件无法修复旧助记词
Coinkite 再次发布紧急警告,强调攻击仍在持续,尚未迁移资产的用户仍面临直接风险。受影响设备版本及建议行动如下:
Mk3(使用固件 4.0.1 至 4.1.9 创建的助记词):应立即转移资产;有效熵约为 40 位
Mk4 与 Mk5(使用低于 5.6.0 的固件创建的钱包):可能受影响;有效熵约为 72 位
Coldcard Q(使用低于 1.5.0Q 的固件创建的钱包):可能受影响;有效熵约为 72 位
掷骰生成的钱包(通过至少 50 次独立的实体掷骰创建):未经过此次出错的随机数生成流程,不受直接影响
多签钱包:可降低风险,前提是签名门槛所需的设备并非全部使用受影响固件创建的私钥
Coinkite 说明:正确的处理方式是使用修正版固件创建全新的助记词,然后将全部资产转入新地址;此后即使将设备升级至安全版本,也无法改变旧助记词的随机性。
漏洞技术背景:2021 年固件错误导致熵值降低
漏洞源于 Coldcard 在 2021 年引入固件更新时出现的随机数生成错误。系统在创建钱包助记词时错误地使用了软件伪随机数生成器,未能正常获取硬件随机数来源,导致有效随机熵大幅下降(正常的 12 词 BIP-39 助记词应具备约 128 位的安全强度;Coinkite 估计,受影响的 Mk2 和 Mk3 设备可能只剩约 40 位,Mk4、Mk5 和 Q 设备约为 72 位)。
攻击者可在离线环境中大量生成可能的助记词,推导出相应地址后,再与公开的比特币区块链进行比对;找到持有资产的地址后,即可利用推导出的私钥签署交易,整个过程无需接触硬件钱包。
常见问题
Coldcard 漏洞目前造成的累计损失和受害规模如何?
根据 Galaxy Research 最新链上分析,截至 2026 年 8 月 5 日,Coldcard 漏洞造成的累计损失已突破 1.3 亿美元,受害地址超过 7,300 个,目前至少有 15 组独立攻击者持续扫荡受影响钱包。
更新 Coldcard 固件是否能保护旧钱包?
根据 Coinkite 的官方声明,仅更新固件无法修复已经生成的旧助记词;正确的做法是使用修正版固件创建全新的助记词,并将所有资产转移至新地址。继续使用原有助记词,仍面临私钥被暴力破解的风险。
哪些 Coldcard 设备和固件版本受到影响?
根据 Coinkite 公告,使用 Mk3 的 4.0.1 至 4.1.9 版本固件创建的助记词,应立即转移资产;使用 Mk4 和 Mk5 的低于 5.6.0 版本固件创建的钱包,以及使用 Coldcard Q 的低于 1.5.0Q 版本固件创建的钱包,同样可能受到影响;通过至少 50 次实体掷骰创建的钱包不受直接影响。
相关快讯
Coinkite 首席技术官卷入 Coldcard 漏洞事件,引发四轮攻击并造成 1.14 亿美元损失
Ledger 针对 Coldcard 漏洞发布 AI 安全警告
超过15名攻击者利用 Coldcard 漏洞,导致损失 $100M 枚比特币
Coldcard 钱包遭黑客攻击,损失达$100M ,因固件漏洞导致 1,596 枚比特币被盗
Galaxy 研究主管:疑似第四波 Coldcard 攻击涉及 218 笔交易,389 BTC 已转移