


Bofur Capital 遭遇地址投毒攻击,损失 200 万美元;攻击者植入的灰尘交易在 20 小时后触发。
关键要点
- PeckShield 确认,Bofur Capital 于 8 月 22 日因地址投毒攻击损失 200 万美元。
- 攻击者在 30 分钟内将窃取的全部 200 万 USDC 转换为 DAI,以防止被冻结。
- 提前 20 小时发起的微额交易将伪造的靓号地址植入了 Bofur Capital 的交易历史记录中。
网络安全公司 PeckShield 于 8 月 22 日在 X 上发布警报称,一个标记为 Bofur Capital 的地址因遭遇“地址投毒”攻击损失 200 万美元。赃款已全部从 USDC 兑换为 DAI,存放在攻击者控制的地址 0xe2eB…1816a 中。攻击者植入灰尘交易约 20 小时后,受害者便触发了转账。
攻击技术细节:虚荣地址首尾相同,破绽藏在中间
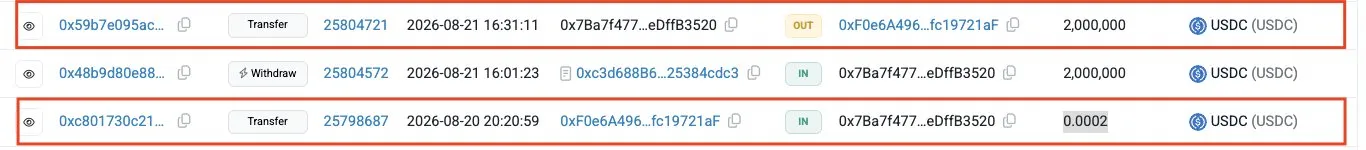 (来源:PeckShield)
此次攻击使用的核心技术是“虚荣地址”(vanity address)——攻击者刻意生成一个开头和结尾字符都与受害者常用交易对手地址高度相似的伪造地址,唯一的差异藏在中间部分。然而,多数钱包界面仅显示地址开头和结尾的几位字符,中间部分以省略号“...”代替,使伪造地址在外观上几乎与真实地址无法区分。
Bofur Capital 的操作失误在于:直接从交易记录中复制粘贴地址,而不是逐字核对完整的地址字符串。这正是攻击者植入灰尘交易的目的——让假地址出现在受害者的历史记录中,等待其习惯性地从记录中复制地址,而不是从白名单或地址簿中调用。
赃款兑换 DAI 的洗钱逻辑
攻击者在收到资金后,第一步就是将 USDC 全部兑换成 DAI。目前,约 199.99 万美元的 DAI,以及价值不足 2 美元的 ETH,均存放在地址 0xe2eB…1816a 中。这是地址投毒攻击中常见的洗钱起手式:USDC 由 Circle 发行,一旦确认资产被盗,Circle 有能力直接将涉案地址列入黑名单并冻结资产;DAI 则没有这种中心化的管控机制。兑换成 DAI,相当于将资金转移到一条没有“熄火开关”的轨道上,大幅降低被冻结的风险。
此外,疑似用于支付 Gas 费的钱包 0x692729bC…0F4e17251 也牵涉其中。截至目前,赃款尚未进入 Tornado Cash,也没有进行跨链操作,仍停留在以太坊链上的单一可追踪地址中。
地址投毒历史案例与防范方法
地址投毒攻击已经留下了一系列案例:
2025 年 12 月:一名巨鲸因遭遇同样的攻击手法,误转 5,000 万 USDT;赃款随后被兑换成 DAI,再转为 ETH 并进入 Tornado Cash。
2026 年 3 月:NFT 圈知名人士 Sillytuna 遭遇地址投毒,损失约 2,400 万美元的 aEthUSDC。
2026 年初:另有一起涉及 50 万 USDT 的地址投毒案例被记录。
Bofur Capital 此次栽在了同一个老问题上:复制粘贴地址,却不核对完整字符串。MetaMask 等主流钱包的界面沿用“首尾缩略”的显示格式,使虚荣地址难以被直观识别。
实际的防范措施包括:将常用地址保存至地址簿或白名单中,避免从交易历史记录复制地址;大额转账前先发送一笔小额测试交易,确认地址有效;核对完整地址的所有字符,而不仅仅是首尾几位。在虚荣地址生成工具普及的今天,首尾字符相同已不再是安全保证。
常见问题
Bofur Capital 遭遇的地址投毒攻击是如何运作的,为何在 30 分钟内就损失了 200 万美元?
攻击者在受害者提款前约 20 小时,向 Bofur Capital 发送了一笔 0.0002 USDC 的灰尘交易,将一个开头和结尾字符相同的虚假地址植入其交易历史。Bofur Capital 从 Compound III 提款后,习惯性地从交易记录中复制粘贴地址,结果选中了假地址,导致 200 万 USDC 在提款后 30 分钟内全部被转出。
为什么攻击者要把 USDC 换成 DAI?
USDC 由 Circle 发行。Circle 在确认资产被盗后,可以将涉案地址列入黑名单并直接冻结资产。DAI 是一种去中心化稳定币,没有这种中心化的管控机制。攻击者将 USDC 换成 DAI,是为了把资金转移到一条无法被单一机构冻结的轨道上,降低被追回的风险。
如何有效防范地址投毒攻击?
核心防范措施包括:将常用地址保存至钱包的地址簿或白名单中,避免从交易历史记录复制地址;大额转账前先发送一笔小额测试交易,确认地址有效;核对完整地址的所有字符,而不仅仅是首尾几位——在虚荣地址技术普及的今天,首尾字符相同已不再代表安全。
相关快讯