


前言
区块链解决了公开交易和公开验证的问题,但它的透明性也意味着数据一旦写入公开网络,通常就可以被任何观察者读取。对于金融策略、身份信息、医疗数据和 AI 模型输入而言,“数据可以被验证”并不等于“数据应该被公开”。Nillion 所探索的“盲计算”(Blind Computation),正是试图解决这一矛盾:让数据能够被存储和计算,同时尽可能避免计算节点看到数据内容。Nillion 官方将自己定位为一个去中心化隐私计算网络,并以 Blind Computer 作为核心基础设施。
这一思路与传统区块链、零知识证明以及普通云计算都存在联系,但又不完全相同。Nillion 不只是验证“某项计算是否正确”,而是希望让数据在被使用时仍然保持隐藏,并通过秘密分享、MPC、同态加密和可信执行环境等技术组合实现这一目标。随着 AI、DeFi 和数据市场越来越依赖敏感数据,Blind Computation 正逐渐从一个密码学概念走向可组合的基础设施。
核心要点
-
Blind Computation 的核心是让数据在使用过程中保持不可见
-
Nillion 将秘密分享、MPC、HE 和 TEE 组合成不同的隐私计算模块
-
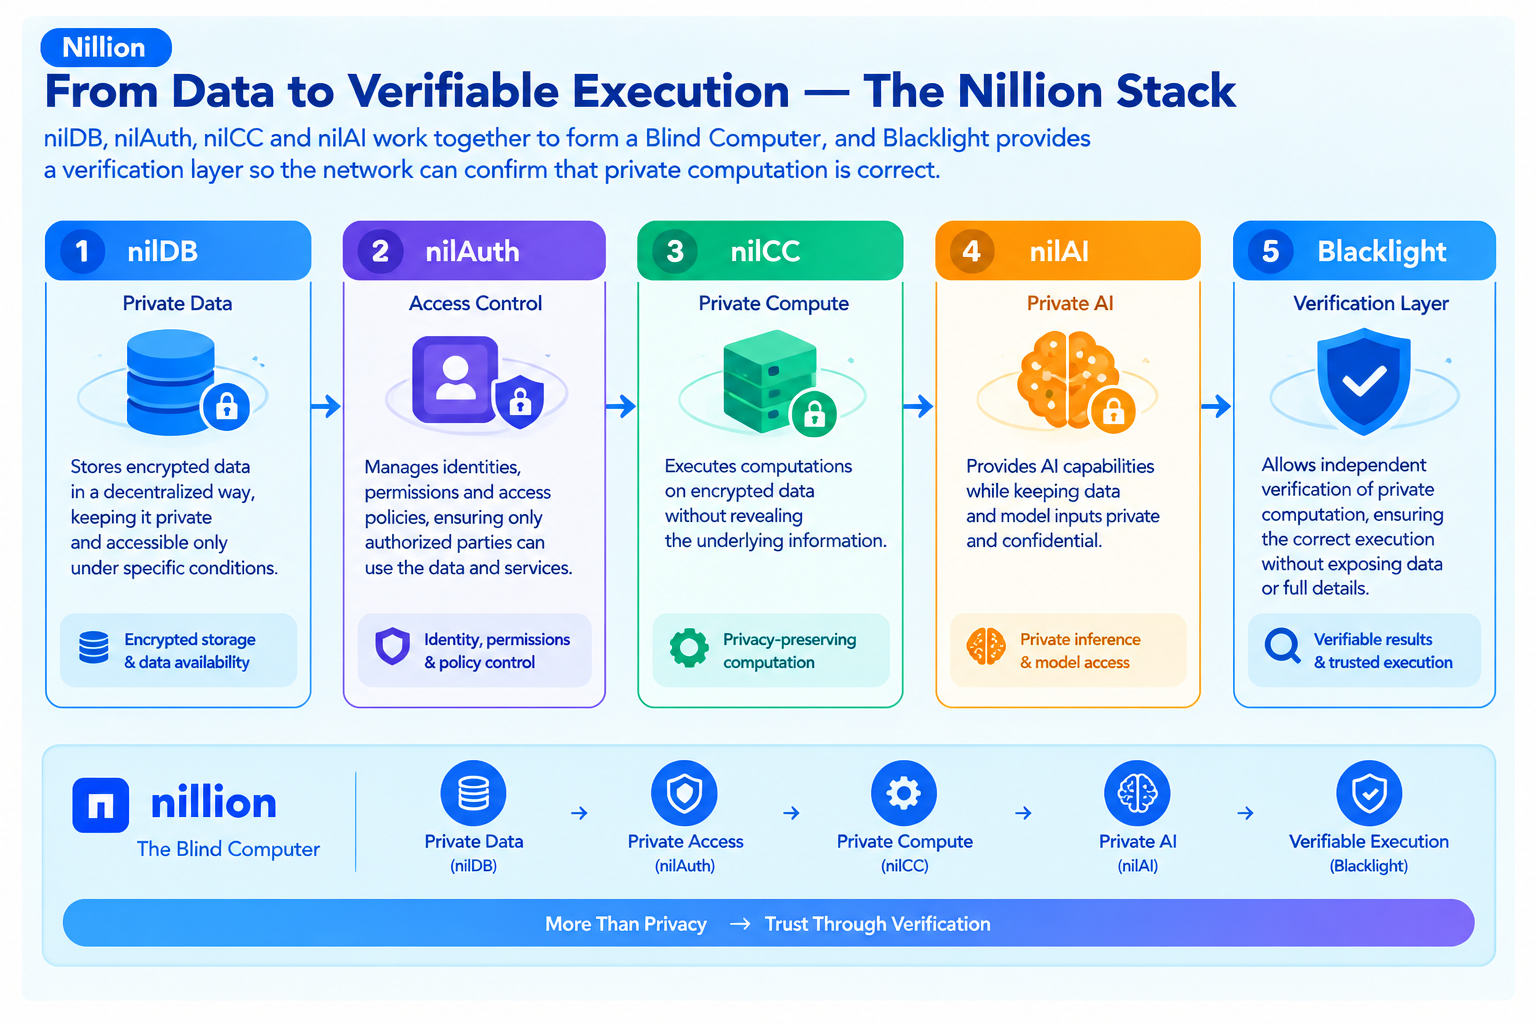
nilDB 负责私密数据存储与权限管理,nilCC 负责机密计算,nilAI 则在其基础上提供私密 AI 推理
-
Nillion 的计算网络并不依赖传统区块链的全球共享状态,因此可以采用集群化方式扩展存储和计算能力
-
Blacklight 作为验证层,让社区节点能够验证私密工作负载,而不需要看到敏感数据
-
Blind Computation 与 ZKP 关注的问题不同:前者更强调“数据如何被使用”,后者更强调“结果如何被证明”
-
这一架构可以服务 AI、身份、私密金融、数据市场等多种场景
-
Blind Computation 的长期价值取决于隐私、性能、可验证性和开发者体验能否同时成立
区块链为什么需要“看不见的数据”
公开区块链最大的特点之一,就是任何人都可以验证状态变化。用户可以检查某个地址的余额,可以追踪 Token 转账,也可以验证智能合约执行结果。这种透明性解决了传统金融系统中“谁能相信谁”的问题,却同时带来了另一个问题:很多现实数据本来就不适合公开。
例如,一家机构可能希望使用客户交易数据训练风险模型,但不希望把客户明文数据交给第三方;一个 DeFi 交易者希望让系统根据持仓信息计算风险,却不希望自己的策略被市场观察;一个用户希望让 AI 理解自己的医疗记录,也不希望把全部数据上传到普通云服务。
传统云计算通常通过可信服务商来解决问题,用户把数据交给云平台,再相信平台不会滥用数据。区块链则试图把信任交给密码学和开放网络,但公开账本又无法直接满足隐私需求。
Nillion 的 Blind Computer 就是在这个夹层中寻找新的答案:数据可以进入计算流程,但计算参与者不需要看到数据本身。 官方将这一能力描述为“store and process sensitive data without exposure”,并将其视为隐私基础设施的一种新范式。
这意味着,Nillion 并不是简单地在区块链上增加一个隐私开关,而是在尝试重新定义“数据可以如何被使用”。
Blind Computation 到底是什么
Blind Computation 可以简单理解成一种“对不可见数据进行计算”的模式。
普通计算通常是:数据 → 解密 → 计算 → 结果
Blind Computation 希望变成:隐藏数据 → 隐私计算 → 可验证结果
关键区别在于中间过程。
Nillion 的技术栈使用秘密分享等方式,把数据拆分为多个加密片段,并分散到不同节点。单个节点无法获得完整数据,因此节点可以参与计算,却不需要拥有完整明文。Nillion 在 Phase 0 的网络升级中进一步说明,数据通过 threshold cryptography 被 secret-share 到多个节点,查询可以在这些加密片段上执行,只有满足授权条件的主体才能重构结果。
这也是“Blind Computer”这个名称真正对应的技术含义:网络不是完全不知道自己在执行什么,而是计算系统能够处理数据,却不需要接触数据的明文内容。
这种设计的意义在于,可以把数据隐私从应用层的信任条款,进一步变成底层计算机制的一部分。
Nillion 为什么同时使用 MPC、HE 和 TEE
隐私计算并不存在一个可以解决所有问题的单一密码学工具。
Nillion 官方技术资料明确指出,MPC、FHE、ZKP 和 TEE 分别适用于不同的场景,因此其技术路线更接近“组合使用”,而不是选择一种技术作为万能方案。
MPC,也就是多方安全计算,适合在多个参与者之间共同完成计算,同时保护各自输入。秘密分享则可以把数据拆分到多个节点,使单个节点无法恢复完整信息。
FHE,也就是全同态加密,则允许在加密数据上进行某些形式的计算,而不必先把数据恢复成明文。
TEE,也就是可信执行环境,则依赖硬件隔离,让工作负载在受保护的环境中执行,并通过远程证明机制向外部证明执行环境的状态。
Nillion 并没有试图让三者互相替代,而是将它们放在不同的 Blind Modules 中。当前 nilDB 主要承担私密存储与数据访问控制,nilCC 使用 TEE 提供通用机密计算,而 nilAI 建立在 nilCC 之上执行私密 AI 推理。
因此,研究 Nillion 时,不应该只问“它用了哪种隐私技术”,而应该继续问:哪种技术负责数据保护,哪种技术负责执行,哪种机制负责验证。
nilDB、nilCC 与 nilAI 如何组成 Blind Computer
Nillion 当前的技术体系可以拆成几个比较清晰的模块。
nilDB 是隐私数据层。官方开发者门户显示,数据进入 nilDB 后,会通过 Shamir Secret Sharing 等方式拆分,并存储在多个节点中;数据所有者还可以通过权限系统控制谁能够读取或计算这些数据。
nilCC 则负责机密计算。开发者可以将工作负载部署到基于 TEE 的节点中,在远程证明的基础上运行 confidential jobs。它不只是服务 AI,也可以运行更一般的业务逻辑。
nilAI 建立在 nilCC 之上,为 AI 推理提供隐私计算环境。开发者可以调用模型、输入数据并获得结果,而敏感输入可以留在隐私执行环境中。
同时,nilAuth 负责权限与支付。Nillion 介绍称,nilAuth 可以基于 UCAN 等机制管理读取、写入与计算权限,并通过 NUCs 为应用提供程序化访问能力。
这几个模块组合起来后,Nillion 才真正形成“数据 → 权限 → 计算 → 结果”的完整闭环。
Blind Computation 与零知识证明有什么不同
两者都与隐私相关,但解决的问题并不一样。
零知识证明更核心的问题是:“我能不能在不告诉你全部细节的情况下,证明某件事情是真的?”
Blind Computation 更核心的问题则是:“我能不能在不看到你的数据的情况下,直接利用这些数据完成计算?”
例如,一个 ZKP 系统可以证明某个条件成立,但如果 AI 模型需要在你的整个私人数据集上运行推理,仅仅有一个证明机制还不够,还需要一个能够在数据隐藏状态下实际执行计算的环境。
Nillion 的技术资料因此把 Blind Computation 与 ZKP 放在互补的位置,而不是互相竞争。
这一区别对于理解 Nillion 非常重要。
它真正关注的是“隐私数据的可用性”。
也就是说,数据不是因为隐私而失去价值,而是可以在不暴露的前提下继续参与计算。
为什么 Nillion 不完全像一条传统区块链
Nillion 的计算网络并不是围绕传统区块链的全球共享状态构建的。
官方对其架构的描述强调,网络通过 clusters 组织计算和存储,每个 cluster 可以根据安全、成本和性能要求配置不同数量和类型的节点。由于它不依赖一个所有节点都必须同步的全球状态,因此可以通过横向和纵向扩展吸收新的存储与计算需求。
这是一种非常重要的架构差异。
传统公链的核心任务,是让所有参与者对同一个状态达成一致;Nillion 更关注的是,让不同参与者可以在不暴露数据的情况下完成协作。
因此,它更像是一个与区块链互补的隐私计算网络。
2026 年 Nillion 已经完成向 Ethereum L2 架构迁移,而 Blacklight 作为验证层进一步把网络协调和私密计算验证连接起来。
换句话说,Ethereum 更多承担公开协调与结算,Nillion 则承担隐藏数据的计算与存储。
Blacklight 为什么重要
隐私计算还有一个不能回避的问题:如果我看不到数据,我怎么知道计算真的做对了?
这就是 Blacklight 存在的意义。
Nillion 在 2026 年推出 Blacklight,将它描述为 Blind Computer 的 verification layer。社区节点可以独立验证私密计算是否正确,而无需获得敏感数据或完整执行细节。
这一步让 Nillion 的架构从“隐私计算”进一步走向“可验证隐私计算”。
因为单纯保密并不等于可信。
一个系统即使保证别人看不到你的数据,如果你无法确认它有没有按照正确的程序处理数据,那么隐私本身也没有完全解决信任问题。
因此,可以把 Nillion 的整体方向理解为:
Private Data → Private Compute → Verifiable Execution
这比单纯做一套加密数据库更接近完整的基础设施。
Blind Computation 可以解决哪些问题
Nillion 最早的应用探索已经覆盖 AI、DeFi、医疗、身份、消息和数据市场等场景。官方资料特别提到私密订单簿、暗池、医疗数据分析、DAO 隐私投票以及隐私消息等应用方向。
这些场景虽然行业不同,但有一个共同结构:
数据很有价值,但公开数据本身又会削弱价值。
在 DeFi 中,公开订单和策略可能暴露交易意图;在医疗领域,数据价值很高,但原始数据又不适合随意共享;在 AI 中,用户希望模型利用私人信息,却不愿意让服务提供者看到全部输入。
因此,Nillion 的真正市场并不是“所有区块链隐私需求”,而是那些既需要计算,又不能接受数据暴露的业务。
这也是 Blind Computation 最值得关注的地方。
Blind Computer 的长期意义
从更长周期看,Nillion 的技术路线可以被理解成在区块链透明性之外补上一层隐私计算能力。
公开区块链擅长证明“谁拥有什么、发生了什么交易”。Blind Computer 则试图解决“如何在不公开数据的情况下继续工作”。
当两者组合起来,未来的 Web3 应用就不必在透明和隐私之间进行二选一。
用户可以公开结果,同时隐藏输入;应用可以调用数据,同时不拥有全部明文;AI 可以读取信息,同时不必永久保存完整私人数据。
当然,这种模式仍然需要继续解决性能、密钥管理、节点可靠性、开发者体验和监管可审计性问题。Nillion 自己的技术路线也在不断推进验证层、权限层与计算层的结合。
因此,Nillion 的核心价值,更适合作为“隐私计算基础设施”来理解,而不是简单归类为另一条公链。
FAQ
Nillion 是区块链吗?
Nillion 的核心计算网络并不是传统意义上依赖全球共享状态的区块链,而是一套去中心化隐私计算与存储基础设施。当前 Nillion 已迁移至 Ethereum L2,并通过 Blacklight 提供验证层。
Blind Computation 最大的特点是什么?
核心是让数据在不暴露明文的情况下参与计算,使敏感数据可以被使用,而不是因为隐私要求而完全无法利用。
MPC、FHE 和 TEE 是互相竞争的技术吗?
不是。它们解决的问题和性能特征不同。Nillion 的路线是将多种隐私增强技术组合到不同计算模块中。
nilDB 和 nilAI 有什么区别?
nilDB 主要负责私密数据存储与权限管理,nilAI 则建立在 Nillion 的机密计算环境上,用于执行私密 AI 推理。
Blacklight 为什么重要?
Blacklight 让社区节点能够验证 Blind Computer 的私密工作负载,而不必看到敏感数据,从而把隐私计算进一步扩展成可验证的隐私计算。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章

不可不知的比特币减半及其重要性


如何选择比特币钱包?

Master Protocol:激活 BTC 生息潜力
