


市场背景 + 为什么重要:随着区块链应用从资产交易逐渐扩展到 DeFi、AI、RWA(Real World Assets)以及企业级场景,传统公链完全透明的数据模式开始暴露局限。公开账本虽然提高了可验证性,但用户资产信息、商业数据和 AI 模型参数无法直接暴露,因此隐私计算正在成为下一阶段 Web3 基础设施的重要方向。
区块链、数字资产视角的延展价值:COTI V2 探索的是一种新的 Layer 2 发展路径,即在提升区块链隐私能力的同时保持 Ethereum 生态兼容性。通过 Confidential Smart Contracts,COTI 希望让更多现实商业场景进入链上环境,为 AI Agent、机构级 DeFi、RWA 资产管理等应用提供更安全的数据处理基础。
COTI V2 为什么推出新的 Layer 2 网络
COTI V2 是 COTI 生态升级后的隐私 Layer 2 网络,目标是通过保密计算技术解决区块链应用中长期存在的数据隐私问题,让智能合约能够处理敏感信息,同时保持区块链系统的可验证性。传统区块链网络依靠公开透明建立信任。以 Ethereum 为例,所有交易记录、智能合约状态以及链上数据都可以被公开查看。这种设计推动了 DeFi、NFT 和 DAO 等应用的发展,但随着区块链进入更复杂的商业场景,数据完全公开也带来了新的限制。
对于普通用户而言,公开交易记录可能只是隐私问题;但对于机构投资者、企业和金融应用来说,数据透明可能意味着商业策略暴露。例如,基金无法公开自己的交易逻辑,企业无法将供应链数据完全放入公共网络,金融机构也难以直接将涉及客户隐私的数据部署到链上。
与此同时,AI 与 Web3 的融合进一步提高了隐私需求。未来 AI Agent 可能需要访问用户资产数据、交易历史和个人偏好,以执行自动化任务。如果这些数据全部公开,用户隐私和数据安全将面临挑战。
因此,区块链行业开始探索 Privacy Layer 2(隐私二层网络)。与传统 Layer 2 主要解决扩展性问题不同,隐私 Layer 2 更关注如何让区块链具备安全处理敏感数据的能力。
COTI V2 正是在这一背景下推出。它希望在 Ethereum 等成熟区块链生态之上增加一个隐私计算层,让开发者能够创建支持保密逻辑的智能合约,而不需要放弃现有 Web3 基础设施。
这一方向代表了区块链发展的新阶段。未来的链上应用可能不再只有“完全公开”一种模式,而是在透明验证和数据保护之间找到更加灵活的平衡。
Garbled Circuits 是什么
Garbled Circuits(混淆电路)是一种用于安全计算的密码学技术,也是 COTI V2 隐私架构的重要组成部分。
简单来说,Garbled Circuits 解决的问题是:多个参与方如何在不共享原始数据的情况下完成计算。在传统计算环境中,程序需要直接读取输入数据才能执行逻辑。例如,一个借贷协议需要判断用户是否符合贷款条件,通常需要访问用户资产、信用记录等信息。但如果这些数据直接暴露在区块链上,就可能造成隐私泄露。
Garbled Circuits 改变了这一模式。它通过密码学方法将计算逻辑进行转换,使参与者可以执行计算并获得结果,但无法查看其他人的原始输入数据。
这种技术的核心理念可以理解为:数据可以被使用,但不一定需要被公开。对于 Web3 应用而言,这种能力非常重要。区块链最大的优势是去中心化和可验证性,但公开数据模式限制了很多现实世界应用。Garbled Circuits 提供了一种新的可能,即让区块链同时拥有透明验证能力和隐私保护能力。
例如,在身份验证场景中,用户可以证明自己满足某项要求,而无需公开完整身份信息;在金融应用中,协议可以判断风险条件,而无需读取用户所有资产细节。
相比传统匿名交易方案,Garbled Circuits 更关注的是“隐私计算”,即让数据参与计算,同时保护数据本身。
Garbled Circuits 如何实现保密计算
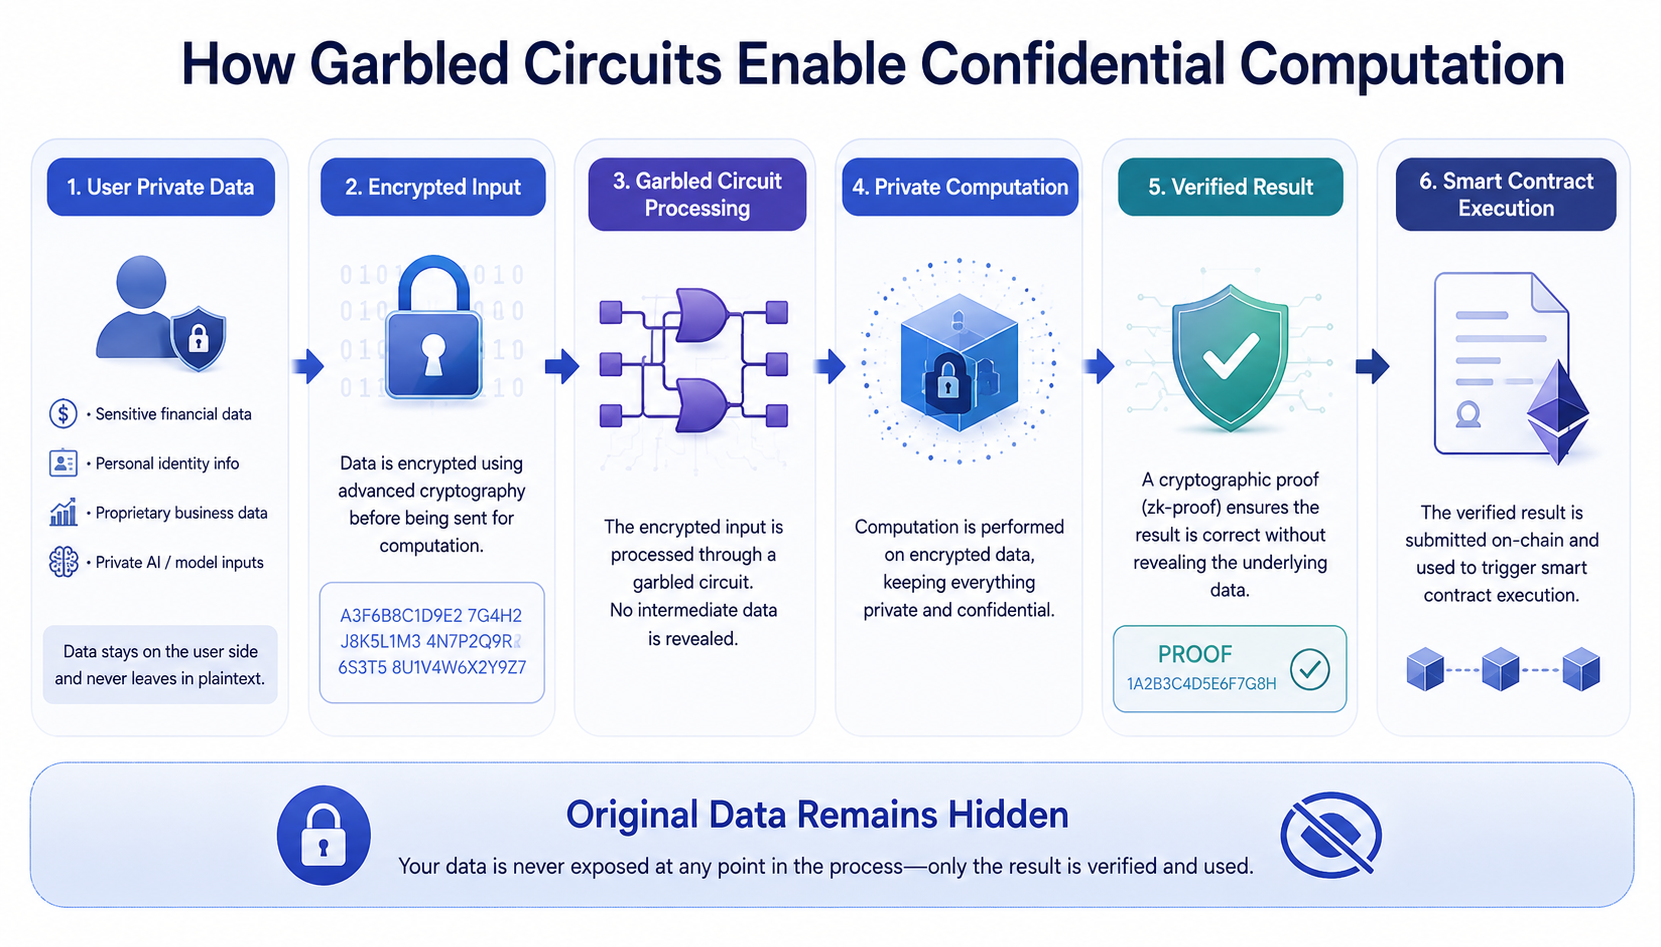
Garbled Circuits 实现保密计算的关键,在于将计算过程本身进行保护,而不是简单隐藏最终结果。
传统智能合约执行时,输入数据、执行逻辑和结果通常都可以被观察。而在隐私计算环境中,数据会经过特殊处理,使计算过程能够在保护状态下完成。
以一个简单例子说明:假设一个 DeFi 协议需要判断用户是否满足投资资格。传统方式下,用户需要提交资产证明,协议读取数据后完成判断。但在 Garbled Circuits 环境中,用户数据可以保持隐藏状态,系统只需要得到“满足条件”或“不满足条件”的结果。整个过程中,应用能够完成业务逻辑,但不会获得完整用户信息。这种方式特别适用于金融、身份认证、企业数据协作等场景,因为这些领域往往需要同时满足两个要求:
第一,系统必须能够验证结果;
第二,参与方不能获取不必要的数据。
COTI V2 通过引入 Garbled Circuits,希望让智能合约从“公开执行代码”发展为“可以处理私密逻辑的计算程序”。
这也是 Confidential Smart Contracts(保密智能合约)概念的重要基础。
COTI 如何支持 Confidential Smart Contracts
Confidential Smart Contracts(保密智能合约)是 COTI V2 隐私 Layer 2 的核心应用方向之一。与传统智能合约不同,保密智能合约不仅能够执行公开逻辑,还能够在保护数据隐私的情况下完成复杂计算。
传统智能合约运行在公开区块链环境中,合约代码、交易输入以及执行结果通常都可以被查看。这种透明机制保证了去中心化应用的可信度,但也限制了一些需要隐私保护的场景。
例如,在链上借贷协议中,用户可能需要提交收入、资产规模或者信用信息。如果这些数据完全公开,会降低用户参与意愿;对于机构而言,公开投资策略和风险模型也可能带来商业风险。
COTI V2 通过 Confidential Smart Contracts 改变了这一模式。开发者可以构建能够处理私密数据的智能合约,让应用在不暴露原始信息的情况下完成业务逻辑。
这种能力可以应用于多个方向:在 DeFi 场景中,保密智能合约可以支持更加隐私化的交易、借贷和资产管理服务。例如,用户可以进行链上金融操作,同时减少交易策略和资金信息暴露。
在身份应用中,智能合约可以验证用户资格,但无需获取完整身份数据。例如,用户可以证明自己符合某项条件,而不需要公开姓名、地址等敏感信息。
在企业应用中,多个机构可以通过区块链进行数据协作,同时保护各自商业机密。这对于供应链管理、金融结算和企业数据共享具有潜在价值。
从技术发展角度来看,Confidential Smart Contracts 代表了智能合约能力的扩展。过去智能合约主要处理公开资产和公开状态,而未来智能合约可能需要同时处理公开数据和私密数据。
COTI 与传统 Layer 2 有哪些区别
目前市场上的 Layer 2 主要围绕扩展性展开,例如提高交易速度、降低手续费以及缓解 Ethereum 主网压力。而 COTI V2 的重点并不是单纯提升性能,而是增加区块链处理隐私数据的能力。
传统 Layer 2 通常采用 Rollup 技术,将大量交易在链下执行,再将结果提交到主链验证。这种方式有效提升了网络效率,但交易数据和执行逻辑通常仍然保持公开。COTI V2 则增加了隐私计算层,使应用能够在保护数据的情况下完成计算。
两者的核心区别可以理解为:传统 Layer 2 解决的是“区块链如何处理更多交易”。隐私 Layer 2 解决的是“区块链如何处理更多敏感数据”。
这一差异决定了 COTI V2 面向的应用范围更加偏向复杂商业场景。例如,一个普通支付应用可能只需要快速确认交易,因此传统 Layer 2 已经能够满足需求。但一个机构级金融协议、AI 数据市场或者企业区块链系统,除了速度之外,还需要保护用户数据和商业逻辑。
因此,隐私 Layer 2 并不是传统 Layer 2 的替代方案,而是区块链基础设施发展的另一个方向。
未来,扩展性和隐私能力可能会成为区块链网络共同需要解决的问题。一个成熟的 Web3 基础设施,可能既需要高性能,也需要支持不同等级的数据保护。
COTI 如何兼容 EVM 生态
EVM(Ethereum Virtual Machine,以太坊虚拟机)兼容性是 COTI V2 推广生态的重要因素之一。Ethereum 生态拥有大量开发者、工具和成熟应用,包括 DeFi 协议、钱包、开发框架以及基础设施服务。如果一个新的区块链网络无法兼容 EVM,开发者通常需要重新学习技术架构,迁移成本较高。
COTI V2 选择兼容 EVM 生态,希望降低开发者进入门槛。对于 Solidity 开发者而言,EVM 兼容意味着现有开发经验可以继续发挥作用。开发者可以利用熟悉的智能合约开发方式,同时接入 COTI V2 提供的隐私计算能力。
这种设计具有几个优势。
-
可以连接 Ethereum 生态已有流动性。DeFi 应用、钱包以及用户基础不需要完全重新建立。
-
可以降低隐私应用开发成本。开发者不必从零设计新的区块链架构,而是在熟悉的开发环境中增加隐私功能。
-
可以促进隐私应用快速扩展。随着 AI、RWA 和链上金融的发展,开发者越来越需要简单易用的隐私基础设施。
不过,EVM 兼容并不意味着所有应用都能自动获得隐私能力。开发者仍然需要根据具体业务需求设计 Confidential Smart Contracts,并合理使用 COTI V2 的隐私计算工具。
隐私 Layer 2 面临哪些挑战
虽然隐私 Layer 2 具有较大的发展潜力,但这一领域仍然处于早期阶段,面临技术、市场和监管等多方面挑战。
-
技术复杂度。隐私计算相比普通区块链计算更加复杂,需要在安全性、性能和成本之间进行平衡。密码学算法越复杂,通常意味着更高的计算需求。如果隐私计算速度无法满足实际应用需求,开发者可能仍然倾向使用传统方案。
-
用户和开发者采用问题。基础设施项目的发展依赖生态建设。即使隐私技术具有优势,也需要开发者愿意构建应用,用户愿意使用相关产品。对于 COTI V2 而言,如何吸引更多 DeFi、AI 和 RWA 项目进入生态,是未来发展的关键。
-
市场竞争。隐私计算领域已经出现多种技术路线,包括 FHE(Fully Homomorphic Encryption,全同态加密)、ZKP(Zero-Knowledge Proof,零知识证明)、MPC(Multi-Party Computation,多方计算)以及 TEE(Trusted Execution Environment,可信执行环境)等。
不同技术各有优势,未来市场可能不会由单一方案完全占据,而是形成多种技术共存的格局。
此外,监管也是隐私基础设施需要面对的重要因素。隐私保护并不等同于匿名化逃避监管,未来项目需要探索如何在保护用户数据和满足合规要求之间取得平衡。
COTI V2 未来的发展方向
随着 Web3 应用不断向 AI、金融和现实资产领域扩展,隐私计算的重要性可能进一步提升。COTI V2 未来的发展方向主要集中在几个方面。
扩大隐私应用生态。DeFi、AI Agent、RWA 和身份系统都可能成为隐私 Layer 2 的应用场景。如果更多开发者利用 Confidential Smart Contracts 构建应用,COTI 网络的实际价值可能进一步提升。
推动 AI 与区块链结合。AI Agent 需要处理大量用户数据,包括交易历史、偏好信息和执行指令。如何让 AI 在保护隐私的情况下调用数据,将成为未来 Web3 AI 基础设施的重要问题。隐私计算可能成为 AI 与区块链连接的重要桥梁。COTI V2 的技术路线与这一趋势具有一定契合度。
随着传统金融逐渐探索资产代币化,RWA 也可能带来新的需求。金融机构进入链上环境,不仅需要资产发行和交易能力,也需要符合数据保护要求的基础设施。
不过,COTI V2 能否成为主流隐私 Layer 2,还取决于技术成熟度、生态规模以及市场需求变化。隐私计算赛道仍处于发展阶段,未来竞争格局仍需要时间验证。
总结
COTI V2 是一个围绕隐私计算打造的 Layer 2 网络,通过 Garbled Circuits、Confidential Computing 和 Confidential Smart Contracts 等技术,为 Web3 应用提供新的数据保护能力。
相比传统 Layer 2 主要关注扩展性,COTI V2 关注的是区块链如何处理敏感数据,使智能合约能够在保护隐私的同时完成计算。随着 AI、DeFi、RWA 和企业级区块链应用不断发展,隐私能力可能成为下一阶段 Web3 基础设施的重要组成部分。
不过,隐私 Layer 2 仍然面临技术性能、生态发展、市场竞争和监管等挑战。COTI V2 的长期价值,需要建立在真实应用需求增长以及开发者生态持续扩大的基础之上。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章

不可不知的比特币减半及其重要性


如何选择比特币钱包?

Master Protocol:激活 BTC 生息潜力
