


适合关注 Rollup 架构、后量子密码学与质押去中心化的读者;要点是 L2 停止继承以太坊结算时哪些假设会变。可结合 ZK Rollup、zk-SNARKs 与 zk-STARKs 与 有效性证明与欺诈证明,把证明技术与结算层问题分开理解。
核心要点
- Starknet 作为以太坊 validity rollup;「独立 L1」意味着自管结算与安全,而不再默认继承以太坊结算。
- 讨论 L1 自主权,主要关联密码学敏捷性与后量子迁移节奏,尤其仍依赖以太坊的表面。
- 质押去中心化改善的是 L2 路径上「谁在运维网络」,不等于成为独立 L1。
- 任何 L2→L1 切换都须经治理,并会重写桥接、数据可用性与升级假设。
L2 和独立 L1 有什么本质区别?
L2 从底层链继承结算、数据可用性锚定与大量安全叙事;独立 L1 则自行提供这些属性。对作为 validity rollup 的 Starknet 而言,以太坊验证 STARK 证明,并承载使 L2 状态更新可在 L1 执行的桥接与 blob 数据路径。
| 维度 | L2(validity rollup) | 独立 L1 |
|---|---|---|
| 结算(Settlement) | 证明验证后,终局落在以太坊 | 由自身共识与状态机提供终局 |
| 数据可用性(DA) | 状态差分常发布到以太坊(如 blob) | 由自身验证者或自选 DA 设计提供 |
| 桥接(Bridge) | 与以太坊的规范桥是核心信任与消息面 | 对以太坊桥接变为可选的跨链基础设施 |
| 升级 / 安全迁移控制 | 受 L1 合约与以太坊密码学时间表约束 | 安全栈与迁移节奏主要由该 L1 自身治理 |
上表是角色对照,不是产品排名。L2 模式下,用户换取以太坊背书的结算保证,代价是耦合桥接 syscall、blob 承诺与升级节奏;独立 L1 模式下,该耦合变为可选,网络须自行承担共识、DA 与客户端安全假设。
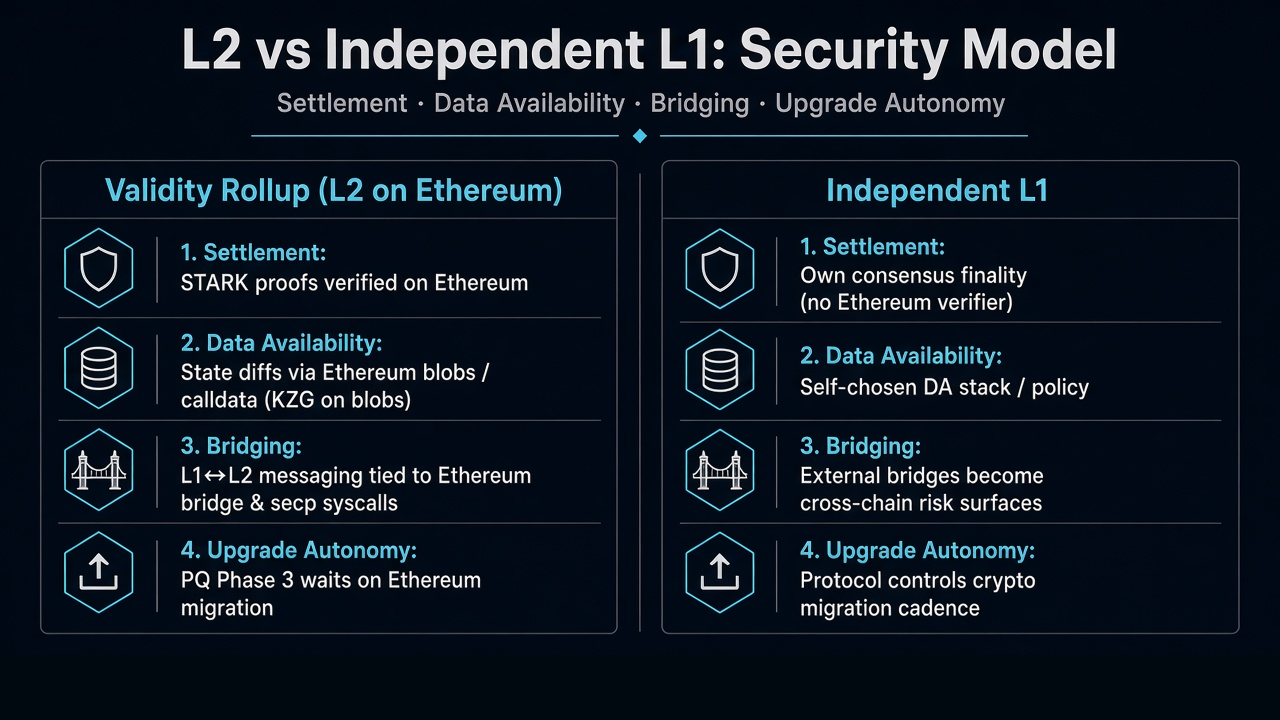
图 1. Validity rollup(L2)与独立 L1 在结算、数据可用性、桥接与升级自主权上的安全模型对照。
Starknet 为什么会讨论从 L2 转为独立 L1?
核心动机是密码学敏捷性:在量子计算与后量子密码学压力下,掌控安全关键密码学的迁移节奏。Starknet 已使用 STARK 证明,证明层以哈希假设为主而非椭圆曲线算术,但若干 L2 表面仍继承以太坊的椭圆曲线依赖。
只要 Starknet 仍结算在以太坊上,桥接消息与 blob 数据可用性就跟随以太坊的密码学选择。若这些表面上以太坊后量子迁移更慢,独立 L1 架构可用来设定自身迁移节奏,而不必等待每一项底层依赖先完成。
该讨论仍属评估性质。Starknet 公开路线图仍描述结算于以太坊的 validity rollup;协议级变更须经 Starknet 治理,不会因标签从 L2 改称 L1 而自动完成切换。
L2 转独立 L1 时,哪些技术环节(含 STARK 证明角色)会变?
结算、数据可用性、桥接与升级权限,才是 L2 变为独立 L1 时真正改写产品定义的环节。执行层(Cairo、STARK 证明)可以仍然熟悉,但信任根会从「以太坊验证了这批状态」转为「本网络验证者敲定了该区块」。
在结算上,证明验证将不再是 Starknet 状态的主要以太坊合约检查点。在 DA 上,网络须自建可用性保证,而不能只依赖以太坊侧由承诺锚定的 EIP-4844 blob。在桥接上,以太坊桥不再是规范的 L2 退出通道,而变为众多跨链路径之一,信任、时延、托管与失败模式都会不同。
升级控制也会转移。L2 用户依赖 L1 验证器合约、消息 syscall 与以太坊客户端密码学;独立 L1 把升级集中到自身治理与客户端——加快密码学敏捷性,同时把共识、DA 与桥接责任集中到自身。
Starknet 后量子密码学路线图与「转 L1」是同一件事吗?
不是。Starknet 的后量子(PQ)路线图硬化密码学表面;成为独立 L1 是可能减少这些表面外部依赖的结算架构选项。二者在「以太坊耦合阻碍 PQ 完成」处重叠,但并非同一项目。
| 阶段 | 可控范围 | 要点 |
|---|---|---|
| Phase 1 | Starknet 侧自控 | 将 Pedersen 等相关哈希表面迁向 BLAKE2,覆盖状态承诺、地址派生等,使新活动逐步建立在更偏 PQ 的原语上 |
| Phase 2 | Starknet 侧自控(应用侧采用节奏不一) | 把 PQ 安全存储路径与工具推进到遗留合约,无需强迫所有团队同一时钟 |
| Phase 3 | 依赖以太坊迁移 | 支撑 L1↔L2 消息的桥接 secp256k1/r1 syscall,以及由 KZG 锚定的 blob DA,在以太坊相应表面迁移前仍与之绑定 |
Phase 3 解释了为何会讨论 L1 自主权:在不破坏以太坊桥的前提下拆除 secp 桥接 syscall,须等待以太坊迁移;blob/KZG 的 DA 透明度同样落在以太坊路径上,即便 STARK 证明仍保护状态转移正确性。独立 L1 不会自动完成 Phase 1–2,但会改变剩余 DA 与消息表面的归属。细节见 StarkWare 后量子路线图。
去中心化质押路线,和「成为独立 L1」有何不同?
质押去中心化回答「谁在 Starknet 上生产、见证并最终证明区块」;成为独立 L1 回答「结算与安全最终锚定何处」。一条充分去中心化的 L2 仍可结算在以太坊上,因此两条路线图不能压成同一句标题。
Starknet 的质押路径分阶段推进:验证者质押(可接受委托),再承担见证、随后区块验证,并逐步承担更完整的网络运维,证明去中心化规划在更后阶段。验证者角色改变的是运维去中心化,不是结算模型。可对照 Starknet Staking 文档 与 Starknet 去中心化路线图。
独立 L1 状态还会额外重定义结算、DA 与以太坊桥的角色。用户应将质押参与、佣金与锁定期视为 L2 去中心化机制,而不是 Starknet 已成为独立 L1 的证明。
若 L2 走向独立 L1,用户与开发者要核对哪些对现有系统的风险?
在把任何 L2→L1 提案当成「同一应用、换个标签」之前,应重新核对桥接、终局、客户端与治理假设。以往经规范以太坊桥退出的资产与消息,在结算变更后将遵循新的信任与时序规则。
用户应核对哪条桥被视为规范桥、提款与消息证明如何变化,以及历史 L2 退出在新结算模型下是否仍可执行。开发者应重估 RPC/客户端信任、DA 检索、升级密钥或治理参数,以及调用以太坊消息 syscall 的合约是否仍按设计工作。
双方都应确认治理批准以及客户端与桥接发布说明——不要仅凭质押里程碑或 PQ Phase 1–2 哈希迁移,推断独立 L1 结算已经上线。密码学敏捷性可以驱动讨论,但不会消除运维、桥接或治理风险。
总结
Starknet 作为以太坊 validity rollup:STARK 证明与以太坊结算定义了 L2 安全模型。独立 L1 意味着 Starknet 自管结算、DA 与大部分安全迁移时间表,而不再从以太坊继承这些属性。
后量子工作与质押去中心化相关但不同。PQ Phase 1–2 硬化 Starknet 自控表面;Phase 3 的桥接 secp syscall 与 blob/KZG DA 依赖说明以太坊耦合为何仍重要,以及为何会为密码学敏捷性讨论 L1 自主权。质押阶段改变运维角色,并不会使 Starknet 变成独立 L1。真实切换仍须经治理,并需重新核对桥接、终局与升级控制。
FAQ
什么是 L2 转独立 L1?
指原依赖底层链(如以太坊)做证明验证与数据可用性的网络,评估改为由自身共识提供终局与安全升级节奏。对 Starknet 而言,运行模型仍是以太坊上的 validity rollup;独立 L1 是评估中的架构方向,须经治理,不是已完成迁移。
Starknet 是 L2 还是独立 L1?
Starknet 作为以太坊上的 validity rollup(Layer 2):状态更新以 STARK 证明在以太坊结算路径中验证,相关数据也常发布到以太坊侧。公开讨论中的「成为独立 L1」属于评估,并不表示主网已脱离以太坊结算。
质押去中心化是否等于 Starknet 已变成独立 L1?
不等于。质押分阶段把区块见证、验证与网络运维交给验证者,同时 Starknet 仍可结算在以太坊上。成为独立 L1 会改变结算与安全根本身,包括数据可用性与桥接如何相对以太坊定位。
后量子 Phase 3 和「转 L1」有什么关系?
Phase 3 列出仍绑定以太坊的桥接 secp syscall 与 blob/KZG 数据可用性;在保持对以太坊 L2 桥的前提下,Starknet 无法单方面拆除这些表面。讨论 L1 自主权,是为了在这些外部依赖上掌控迁移节奏;完成 PQ Phase 1–2 与改变结算架构不是同一决策,且均须经治理。
若走向独立 L1,用户与开发者最该先核什么?
确认治理批准、客户端与桥接发布说明、变更后终局与数据可用性如何定义,以及既有资产或消息是否仍走原先由以太坊强制执行的路径。若规范桥角色变化,须重核充值与提款流程。不要仅凭质押里程碑或 PQ 哈希迁移,认定独立 L1 结算已经生效。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章

不可不知的比特币减半及其重要性


如何选择比特币钱包?

Master Protocol:激活 BTC 生息潜力
