


量子安全、隐私保护和原生 Rollup 看起来分属密码学、用户体验和扩容架构三个领域,实际上共同指向一个问题:以太坊如何在未来承载更大规模、更复杂且更高价值的活动,同时避免协议复杂度、安全依赖和外部信任同步增长。
路线图中的优先级变化也说明,以太坊已经进入基础设施成熟期。早期网络可以通过增加功能和提高性能来证明发展方向,但成熟协议需要考虑数十年的密钥安全、隐私需求、客户端实现和形式化验证。未来的竞争重点不只是每秒处理多少笔交易,而是系统能否以更少的复杂性,持续提供可验证、抗审查和可扩展的结算服务。
核心要点
-
以太坊路线图的变化重点不是增加功能,而是提升长期安全性、隐私能力和协议可验证性。
-
量子安全需要提前处理账户签名和共识验证风险,不能等量子计算成熟后再被动迁移。
-
原生 Rollup 可能把部分扩容和证明能力下沉到协议层,重新定义以太坊与 L2 的分工。
-
Leanification、AI 辅助形式化验证和新型 ISA,目标都是减少协议复杂度并提高执行与验证效率。
以太坊路线图为何重新排序
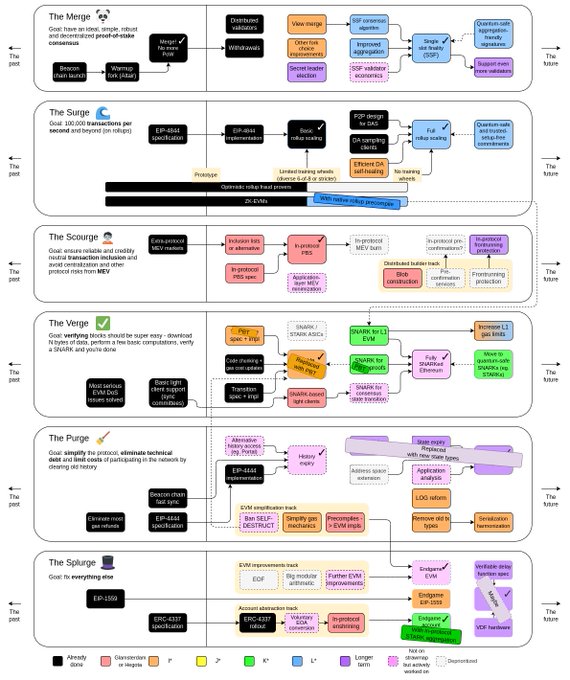
图源:https://x.com/VitalikButerin/status/2086824673556467938
2023 年路线图形成时,以太坊的主要技术任务集中在 Merge、Surge、Verge、Purge 和 Splurge 等方向,核心目标包括权益证明、Rollup 扩容、状态管理优化和协议清理。
随着技术发展,部分早期设想被重新排序,部分方案被新的设计替代:
-
量子安全的重要性明显提升;
-
VDF 等方向的优先级下降;
-
大量 EVM 改进方案不再处于最高优先级;
-
Verkle 树逐步转向统一 Binary Tree,再演进至 Protobuf Binary Tree;
-
状态过期从单独机制转向新的状态类型设计;
-
Blob 与 Gas 期货成为新的经济机制探索;
-
原生 Rollup 进入更重要的位置;
-
协议精简与形式化验证被提升到基础工程层面。
这些变化并不意味着早期路线图失败,而是说明以太坊正在根据技术成熟度、威胁变化和生态需求重新分配资源。
路线图更新的真正意义,在于它不再把所有“可能有用”的技术放在同等位置,而是开始区分哪些问题会影响以太坊未来几十年的生存能力,哪些问题可以由应用层、L2 或客户端生态自行解决。
量子安全:从远期风险变成协议优先级
量子计算对区块链最直接的威胁,是破解现有公钥密码学。以太坊账户签名和共识验证目前依赖椭圆曲线密码学。只要攻击者能够从公开信息中推导出私钥,就可能伪造账户签名,转移地址中的资产。部分账户在交易后会暴露公钥,这使其在未来量子计算能力达到一定水平后成为潜在攻击目标。
量子风险并不要求量子计算机今天已经能够破解以太坊。区块链资产具有长期保存属性,协议升级和用户迁移也需要时间。如果等到量子计算能力接近实用阶段才开始迁移,可能已经没有足够时间完成数以亿计账户、合约和验证者的安全转换。
因此,量子安全的重点包括:
-
为账户提供抗量子签名方案;
-
为共识层设计抗量子验证机制;
-
降低新签名方案带来的数据体积和验证成本;
-
支持旧账户向新地址平滑迁移;
-
确保智能合约和钱包能够识别新的签名格式。
路线图中提到的 LeanSPHINCS 等方案,属于后量子签名方向。与现有椭圆曲线签名相比,后量子签名通常存在签名更大、验证成本更高或密钥管理更复杂的问题。以太坊不能只追求“换成抗量子算法”,还需要解决区块空间、状态存储和验证性能问题。签名聚合因此具有重要意义。如果多个签名能够被压缩为更小的数据,抗量子迁移带来的区块空间压力就会降低。zkzk frames 等方案则尝试通过证明系统进一步压缩验证成本,让后量子环境下的扩容仍然可行。
量子安全的核心并不是预测量子计算机何时出现,而是确保协议在威胁出现之前拥有足够长的迁移窗口。
隐私保护:从应用功能转向原生能力
以太坊当前的透明账本结构,便于验证和审计,却使账户余额、交易对象、交易金额和资金关联关系长期公开。
在早期加密应用中,公开性被视为去中心化和可验证性的优势。但当以太坊承载工资支付、企业结算、机构交易和大规模金融活动时,完全透明会带来明显问题:
-
企业可以被竞争对手追踪资金流;
-
用户容易遭遇资产规模和交易习惯暴露;
-
交易策略可能被抢跑或复制;
-
政府、机构和个人难以在公开网络中建立隐私边界;
-
同一用户的不同账户可能被链上分析工具关联。
因此,隐私正在从钱包或应用层的附加功能,转向协议级基础能力。
路线图中提到的 Keyed Nonces、Recent Roots、FOCIL、Lean Privacy Pool 和 Wormholes,分别对应账户控制、历史状态证明、抗审查、合规隐私和隐私交易等方向。
Keyed Nonces
传统账户通常使用递增 Nonce 防止交易重放,但公开 Nonce 也可能暴露账户活动顺序和交易关联。Keyed Nonces 可以为不同交易类型或不同密钥分配独立序列,降低账户行为的可关联性,并提高复杂隐私交易的灵活性。
Recent Roots
Recent Roots 允许用户或证明系统更高效地引用近期状态根,减少获取和验证历史状态的成本。它可以为隐私证明、轻客户端和跨应用状态验证提供更好的基础。
FOCIL
FOCIL 旨在增强抗审查能力,使区块生产者更难长期过滤特定交易。隐私保护如果缺少抗审查机制,用户虽然能够隐藏交易内容,却可能无法确保交易最终进入区块。
Lean Privacy Pool
隐私池试图在隐藏资金来源的同时,提供一定程度的合规证明。用户可以证明资金符合特定规则,而不必公开完整交易历史。这种设计对于机构采用和监管协调具有重要意义。
Wormholes
Wormholes 等设计可能用于建立更灵活的隐私账户、证明和跨域交互机制。其核心方向是让用户能够在不公开所有历史信息的情况下,证明当前交易具备合法状态。
原生隐私的难点在于,它必须同时满足隐私、可验证性、抗审查和监管兼容性。完全隐藏所有信息会增加合规和风险控制难度,完全公开则无法满足实际商业需求。以太坊需要寻找的是可选择披露,而不是简单地在透明和匿名之间二选一。
原生 Rollup:重新定义以太坊与 L2 的关系
Rollup 已经成为以太坊扩容的主要路径。交易在 L2 执行,再将数据和证明提交至以太坊主网,由主网提供最终结算和安全保障。
早期 Rollup 主要由外部团队部署和维护,因此不同项目在验证器、升级权限、排序器、桥接合约和数据可用性方面存在较大差异。用户使用一个 Rollup,实际上需要同时信任:
-
L2 的排序器;
-
证明系统;
-
升级管理员;
-
跨链桥;
-
数据发布机制;
-
前端和基础设施运营方。
原生 Rollup 的概念,是将部分 Rollup 能力更深地集成到以太坊协议层。主网不只是接收外部 Rollup 提交的证明,而是直接提供标准化的执行、验证或结算接口。
这种设计可能带来几项变化。
降低验证器信任
如果 Rollup 的证明由以太坊共识和协议规则直接验证,用户对项目自建验证器和安全委员会的依赖可以降低。
统一安全标准
原生 Rollup 可以使用更统一的状态转换、证明验证和数据提交规则,减少不同 L2 之间的安全差异。
提高证明效率
当证明系统被纳入协议设计后,客户端、硬件和证明生成器可以围绕标准接口优化,降低重复建设。
改变 L2 的价值捕获方式
如果核心扩容能力逐步协议化,L2 的竞争重点可能从“拥有一条独立链”转向用户分发、应用体验、排序服务和专用执行环境。
但原生 Rollup 也会带来新的复杂性。协议需要支持更多证明类型、执行路径和数据格式,客户端实现可能变得更加困难。若标准设计不够灵活,未来技术创新反而可能受到限制。
原生 Rollup 并不意味着所有 L2 都会消失,而是意味着 L2 与以太坊之间的安全边界可能重新划分。
Leanification:为什么协议需要主动“减重”
随着功能不断增加,以太坊协议已经变得极其复杂。复杂度不仅体现在代码量上,还包括客户端数量、状态转换、异常处理、共识规则和不同历史版本之间的兼容关系。
复杂协议面临三个问题:
-
新开发者更难理解和实现;
-
形式化验证的范围和成本显著上升;
-
一个边缘条件错误,可能影响多个模块。
Leanification 的核心不是简单删减功能,而是通过重新设计数据结构、接口和规则,减少协议中不必要的特殊情况,让核心逻辑更容易被证明。
Vitalik 提到,现代 AI 工具可能使整个协议的形式化验证变得可行,但前提是协议本身足够精简。如果规则过于复杂,AI 可以辅助生成证明,却无法消除系统设计中的结构性歧义。
协议精简可能包括:
-
删除长期无人使用的旧机制;
-
合并重复的数据结构;
-
统一状态和证明格式;
-
简化客户端必须处理的历史分支;
-
减少隐含行为和特殊例外;
-
让共识规则更适合机器验证。
一个更精简的协议未必功能更少。它可能把复杂性从主协议移至专用执行层、应用层和证明系统,从而让以太坊核心保持稳定。
从 EVM 到 LeanISA 或 RISC-V
EVM 是以太坊最重要的兼容性资产之一,但它也存在历史包袱。
EVM 的设计围绕早期智能合约需求形成,包含堆栈结构、Gas 计量、内存模型和大量为兼容旧合约而保留的行为。随着零知识证明、形式化验证和高性能执行成为重点,EVM 的部分设计可能不再是最优选择。
Vitalik 提到,未来以太坊可能引入更简单、高效的指令集架构,例如 LeanISA 或 RISC-V,并让 EVM 作为其上的中间表示层。
这种变化的逻辑是:
-
底层使用更标准化的指令集;
-
证明系统围绕底层执行进行优化;
-
EVM 保留作为兼容层或中间表示;
-
新应用可以直接使用更高效的执行环境;
-
旧合约继续通过 EVM 运行。
如果实现成功,EVM 不必被一次性废弃,开发者也不需要立即重写全部应用。以太坊可以在保留历史兼容性的同时,为新型证明和执行架构提供更简洁的基础。
但兼容层本身也会增加复杂度。EVM 与新 ISA 之间的转换、Gas 计量、调试工具、客户端支持和安全审计,都需要长期维护。开发者还需要判断直接面向新 ISA 开发是否值得,以及现有工具链是否能够平滑迁移。
因此,从 EVM 到新 ISA 更可能是渐进式演进,而不是一次性替换。
Blob 与 Gas 期货:区块空间进入主动定价阶段
Blob 是以太坊为 Rollup 提供的数据承载机制,主要用于暂存 L2 批量交易数据。与普通交易 calldata 相比,Blob 具备独立的数据费用市场,有助于降低 Rollup 的数据发布成本。
随着 Rollup 数量增加,Blob 空间会成为重要稀缺资源。问题在于,Rollup 的成本并不只取决于当前 Blob 价格,还取决于未来区块空间是否充足。
Gas 期货机制的探索,可能允许应用或 Rollup 提前锁定未来的区块空间价格。它类似于传统市场中的商品期货,让需要稳定成本的项目能够管理未来资源价格波动。
这一方向的价值包括:
-
降低 Rollup 的成本不确定性;
-
帮助应用制定长期费用策略;
-
改善以太坊区块空间需求预测;
-
为验证者和网络参与者提供更稳定的收入预期;
-
让高频应用可以提前规划数据发布容量。
但期货机制也可能引入投机、囤积和流动性不足等问题。如果大型 Rollup 提前锁定大量 Blob 资源,其他项目可能面临更高使用成本。以太坊需要在提高可预测性与保持市场公平之间取得平衡。
专用化扩容取代“承载一切”
Vitalik 对未来扩容方向的描述,体现出以太坊正在放弃“单一执行层承载所有活动”的思路。
不同类型的活动有不同需求:
-
代币转账需要低成本和高并发;
-
永续合约需要快速执行和高流动性;
-
隐私交易需要证明和选择性披露;
-
游戏需要大量低价值、高频交互;
-
企业结算需要权限、合规和稳定成本;
-
AI 应用可能需要高吞吐和复杂计算。
如果所有活动都使用同一套执行规则,系统很难同时优化安全、成本和性能。专用机制可以针对特定场景设计数据结构、证明系统和费用模型。
这种转变与模块化区块链、应用链和 Rollup 的发展方向一致:以太坊负责结算和安全,不同执行环境负责处理具体应用。
但专用化也会带来碎片化风险:
-
用户资产需要在不同环境之间迁移;
-
流动性可能分散;
-
开发者需要维护更多工具链;
-
跨域隐私和身份系统更加复杂;
-
不同执行环境的安全等级可能存在差异。
因此,专用化扩容的关键不是无限增加执行环境,而是建立统一的结算、证明、账户和数据可用性标准。
新路线图面临的主要挑战
技术路线过于复杂
量子安全、隐私、原生 Rollup、形式化验证和新 ISA 都是大型工程。多个方向同时推进,可能造成开发资源分散和升级周期拉长。
兼容性压力
以太坊拥有庞大的历史合约、钱包和开发工具生态。任何底层架构变化,都需要确保旧应用能够继续运行。
隐私与监管之间的平衡
原生隐私必须支持选择性披露,否则难以满足机构、交易平台和监管部门的合规要求。隐私设计过于复杂,也可能降低用户使用门槛之外的实际可用性。
证明成本与硬件需求
STARK、后量子签名和原生 Rollup 都可能增加证明生成、验证和数据存储成本。如果硬件门槛上升,网络参与者的去中心化程度可能受到影响。
主协议复杂度反弹
将更多 Rollup、隐私和证明能力纳入协议层,可能与 Leanification 的目标产生张力。如果缺乏清晰边界,原生集成反而会让主协议承担更多复杂逻辑。
结论:以太坊正在重构安全与扩展边界
Vitalik 更新后的路线图,反映的不是一份简单技术清单,而是以太坊发展哲学的变化。
早期以太坊更关注如何增加功能、扩大区块空间和支持更多应用。下一阶段则更关注三个基础问题:
-
在量子计算时代,账户和共识是否仍然安全;
-
在真实金融与商业活动中,用户是否拥有可用的隐私;
-
在 Rollup 和专用执行环境扩张后,主网能否继续提供可信、可验证的结算。
原生 Rollup 试图把扩容能力更深地纳入协议,量子安全试图延长账户和共识的安全寿命,隐私设计试图扩大以太坊的可用场景,Leanification 和新型 ISA 则试图减少复杂度对安全与验证的侵蚀。
这些方向并不一定会在短期内直接转化为更高的交易吞吐量,也可能带来较长的研发周期和兼容性成本。但从基础设施周期看,以太坊正在为更长期的使用场景建立底层能力。
以太坊下一阶段真正要解决的,不只是“每秒处理更多交易”,而是如何在更高性能、更强隐私和更长期安全之间建立新的平衡。若路线图能够实现,Ethereum 可能从一个不断叠加功能的智能合约平台,转变为一个能够验证多种执行环境、保护用户隐私并抵御未来密码学威胁的全球结算层。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章

不可不知的比特币减半及其重要性


如何选择比特币钱包?

Master Protocol:激活 BTC 生息潜力
