


MEV 套利、抢跑和三明治攻击,都是去中心化交易环境中的常见现象。它们通常由自动化机器人执行,通过监控 mempool(待确认交易池)、预测交易结果并争夺区块中的排序位置来获取收益。
在中心化交易所中,平台通常决定订单撮合顺序,并通过内部规则处理异常交易。区块链则把交易广播、排序和打包过程拆分给多个参与者。只要交易在确认前暴露,其他参与者就可能观察其内容,并尝试通过更高 Gas、私有交易通道或交易捆绑改变执行顺序。这也是 MEV 产生的基础:交易顺序本身具有经济价值。
核心要点
-
MEV 是通过交易排序、组合和区块空间获取额外价值的现象。
-
MEV 套利主要利用不同市场之间的价格差。
-
抢跑交易通过提前执行,利用目标交易可能带来的价格变化获利。
-
三明治攻击会在用户交易前后插入交易,直接扩大用户滑点。
-
三明治攻击通常比普通套利更容易损害用户成交结果。
-
交易排序由搜索者、区块构建者和验证者等角色共同影响。
-
用户可以通过控制滑点、拆分大单、使用限价单和私有交易通道降低风险。
-
Yoink 事件说明 MEV 技术也可能被用于拦截漏洞攻击,但不代表所有 MEV 机器人都是白帽工具。
MEV 是什么
MEV 原本是 Miner Extractable Value(矿工可提取价值)的缩写,随着 Ethereum 转向权益证明,行业逐渐使用 Maximal Extractable Value,即最大可提取价值。
它描述的不是某一种具体攻击,而是一类围绕区块空间展开的价值提取行为。参与者可能通过以下方式获利:
-
在不同 DEX 之间买低卖高;
-
抢先执行清算交易;
-
将交易排在目标交易之前;
-
把交易插入用户交易前后;
-
组合多笔交易完成复杂套利;
-
在攻击交易执行前转移风险资产。
MEV 生态通常包括搜索者(Searcher)、区块构建者(Builder)、中继(Relay)以及验证者或区块提议者(Validator / Proposer)。搜索者负责发现机会并构造交易,构建者负责组合区块,最终由验证者或提议者选择并发布区块。
MEV 不等于非法行为。套利和清算通常是协议允许的经济活动;但三明治攻击、恶意抢跑或未经授权的资产拦截,可能直接损害用户或协议。
MEV 套利、抢跑和三明治攻击的核心区别
三种行为的区别,主要体现在交易目标、交易位置和用户影响上。
| 类型 | 核心目标 | 常见交易位置 | 对用户的直接影响 |
|---|---|---|---|
| MEV 套利 | 利用市场价差 | 可能与目标交易组合 | 通常较间接 |
| 抢跑交易 | 抢在目标交易前执行 | 目标交易之前 | 可能改变用户成交价格 |
| 三明治攻击 | 前后夹击用户交易 | 目标交易前后各一笔 | 直接扩大滑点和交易成本 |
MEV 套利关注的是不同市场之间的价格不一致;抢跑关注的是目标交易带来的预期价格变化;三明治攻击则进一步利用用户交易前后的价格变化完成闭环获利。
三者并非完全互斥。一笔套利交易可能同时包含抢跑动作,三明治攻击也可以被视为一种特殊的抢跑策略。区别在于,它们对交易对象和用户成交结果造成的影响不同。
MEV 套利如何运行
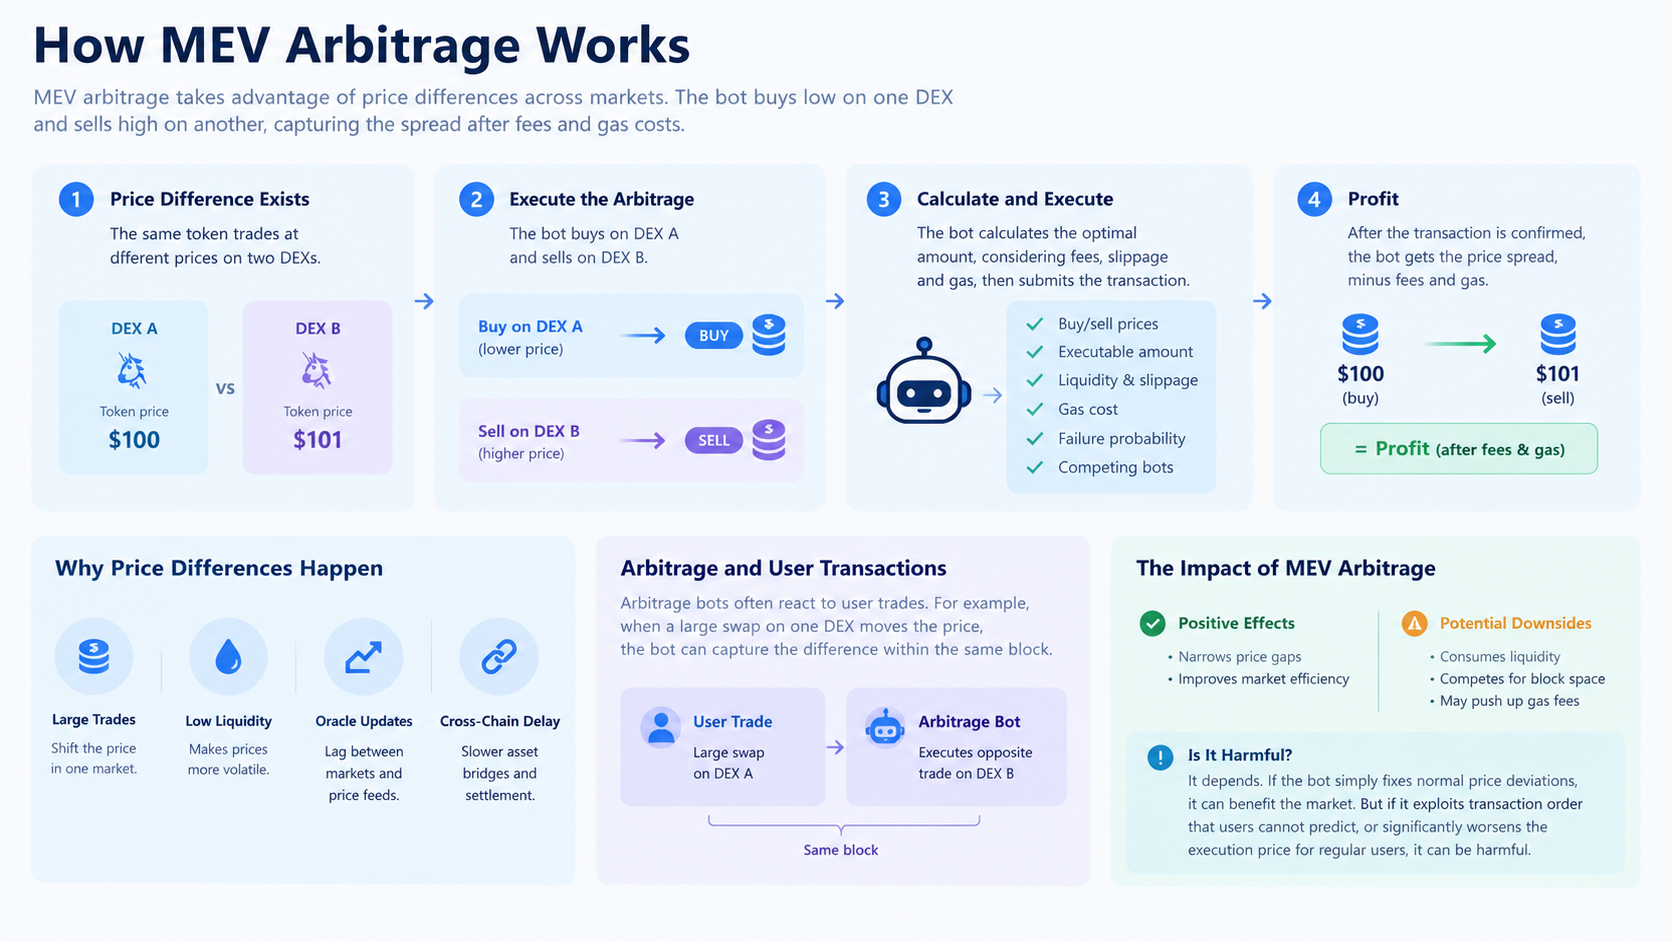
假设某种代币在 DEX A 上的价格是 100 美元,在 DEX B 上的价格是 101 美元。机器人可以在 DEX A 买入,再在 DEX B 卖出,扣除 Gas 和手续费后获得价差收益。
在实际环境中,价格差可能由大额交易、流动性不足、预言机更新或跨链延迟造成。机器人需要快速计算:
-
两个市场的买卖价格;
-
可执行的交易数量;
-
流动性和滑点;
-
Gas 成本;
-
交易失败概率;
-
竞争机器人的报价。
MEV 套利有时会与用户交易绑定。例如,用户在某个 DEX 上执行大额兑换,导致该池价格偏离其他市场。机器人看到交易后,可以在同一个区块内利用价格差完成套利。
如果机器人只是修复不同市场之间的价格偏差,套利可以改善市场效率;但套利交易仍会消耗流动性和区块空间,竞争激烈时也可能推高 Gas 费用。
套利是否“有害”,不能只看机器人赚钱与否,还要看它是否利用了用户无法预见的交易顺序,是否显著恶化普通用户的成交结果。
抢跑交易如何影响用户
抢跑(Front-running)是指机器人观察到一笔待确认交易后,在该交易之前提交自己的交易,利用目标交易可能产生的价格或状态变化获利。
例如,用户准备在 DEX 上买入大量代币。机器人推测这笔交易会推高代币价格,于是先买入。用户交易执行后价格上涨,机器人再卖出获利。
抢跑机器人通常需要解决两个问题:一是及时看到目标交易,二是让自己的交易先被打包。它可能提高优先费,也可能使用私有交易通道与区块构建者合作。
抢跑并不一定直接盗取用户资产,但会改变用户面对的市场条件。由于机器人先行买入,用户可能以更高价格成交,最终获得的代币数量减少。
在 NFT 铸造、热门代币发行和清算场景中,抢跑也很常见。机器人可能抢先购买稀缺 NFT、抢先清算抵押不足的仓位,或在代币上线时争夺早期流动性。
判断一笔行为是否属于有害抢跑,需要观察它是否利用了用户公开暴露的意图,以及是否通过排序优势让用户承受额外成本。
三明治攻击为什么危害更大
三明治攻击(Sandwich Attack)是抢跑策略的完整化形式。机器人会在用户交易之前买入,在用户交易执行后卖出,形成“前后夹击”。
典型流程如下:
-
用户提交一笔大额代币兑换交易;
-
机器人在用户交易之前买入目标代币;
-
用户交易推动价格上涨;
-
机器人在用户交易之后卖出;
-
用户承担更高成交价格和更大滑点。
假设用户计划用 100,000 USDC 买入某种代币。机器人先买入,会推高池内价格;用户随后执行时,只能获得更少的代币。用户交易完成后,机器人卖出,价格回落并获得差价。
三明治攻击的危害在于,它不是简单地排在用户前面,而是主动制造价格变化,再把价格影响转嫁给用户。用户设置的滑点越高,机器人可利用的空间通常越大。
不过,三明治攻击是否成功还取决于流动性、用户交易规模、交易方向、Gas 成本和其他机器人的竞争。流动性越浅、交易越大、滑点上限越宽,受到夹击的风险往往越高。
三种 MEV 的参与者与收益来源
MEV 机器人通常由搜索者运营。搜索者运行节点、监听交易、模拟执行并构造交易包。它们可能自行发送交易,也可能把交易机会提交给区块构建者。
区块构建者会从大量交易中选择组合方式,目标是最大化区块总收益。一个构建者可能把套利、用户交易和清算交易放在同一区块中,并按照预期收益排序。
验证者或区块提议者最终选择并发布区块。在某些 MEV 供应链中,验证者并不直接搜索交易,而是接受构建者提交的区块,并通过区块竞价获得收益。
收益来源主要包括价格差、清算奖励、用户交易造成的价格变化、优先费和交易排序收益。不同参与者之间可能通过订单流拍卖、私有中继或收益分成进行合作。
这种供应链提升了 MEV 的专业化程度,也使普通用户更难判断一笔交易为什么以某种顺序执行。
如何识别和防范 MEV 攻击
用户可以从交易设置和交易渠道两方面降低风险。
首先,控制滑点。滑点过高会给三明治机器人留下更大空间,但设置过低可能导致正常交易失败。用户应根据流动性和市场波动设置合理区间,而不是盲目使用默认值。
其次,减少大额单笔交易对市场的冲击。大额订单可以拆分,或使用聚合器、限价单和专业执行工具,降低交易对单个流动性池价格的影响。
再次,选择更安全的交易通道。部分钱包和交易工具支持私有 RPC 或保护型订单流,可以减少交易在公开 mempool 中暴露的时间。但私有通道并非绝对安全,用户仍需信任服务商。
另外,用户应查看成交结果。可以比较预估价格、实际成交价格、价格影响和 Gas 费用。如果成交价格显著偏离,且区块中出现相邻的买入和卖出交易,可能存在 MEV 影响。
协议和 DEX 也可以使用批量拍卖、统一清算价格、交易意图、限价订单和加密内存池,降低交易排序对用户的影响。
Yoink 事件与安全型 MEV
Yoink 事件说明,MEV 技术并不只用于套利和攻击用户,也可能被用于阻止漏洞利用。
在近期 Ethereum rsETH 事件中,攻击者试图利用 Safe 钱包相关模块转移约 770 万美元资产。Yoink 监控到攻击交易后,通过竞争交易抢先完成资产转移,客观上阻止了攻击者继续执行。
这类行动可以被称为具有救援性质的 MEV 行为,但不能因此把所有类似机器人都定义为白帽。机器人是否真正完成安全救援,还要看资产是否进入可信托管地址、是否得到协议方认可,以及后续是否返还给受害者。
Yoink 事件最值得关注的地方,是它展示了交易排序权如何影响资产控制权。区块链能够确定哪笔交易先被确认,却不会自动判断先执行的一方是否有权处置资产。
总结
MEV 套利、抢跑和三明治攻击都建立在同一个基础上:区块链交易在确认前会传播,交易顺序能够改变收益分配。
MEV 套利通常利用不同市场之间的价格差,可能提升市场效率;抢跑交易通过提前执行获得目标交易带来的价格变化;三明治攻击则在用户交易前后双向操作,把价格影响和额外成本转嫁给用户。
三种行为并非完全割裂,但对普通用户的影响逐步增强。判断一笔 MEV 行为是否具有侵害性,不能只看机器人是否获利,还要看它是否改变用户成交价格、是否利用用户公开意图,以及用户是否有机会通过交易设置规避风险。
随着区块链交易规模扩大,MEV 不会简单消失,而会继续向更专业的基础设施演化。未来的解决方案可能包括私有订单流、批量拍卖、加密内存池、交易意图和公平排序。对用户而言,理解滑点、交易排序和 mempool,是减少链上交易损失的基础。
FAQ
MEV 套利、抢跑和三明治攻击哪个最危险?
对普通用户而言,三明治攻击通常更直接,因为机器人会主动制造价格变化,并通过前后两笔交易扩大用户成本。具体风险仍取决于交易规模、流动性和滑点设置。
套利交易会损害普通用户吗?
套利本身可能改善不同市场之间的价格一致性,但套利交易会消耗流动性和区块空间。在某些情况下,套利机器人也可能利用用户交易造成的价格变化,使用户实际成交价格变差。
为什么交易会被 MEV 机器人看到?
用户交易在被区块确认前,通常会进入公开或半公开的 mempool。机器人可以读取交易目标、参数和 Gas 设置,并据此判断是否存在获利机会。
提高 Gas 能防止三明治攻击吗?
不一定。提高 Gas 可能让交易更快确认,却无法阻止机器人观察交易内容。防范三明治攻击更重要的是合理滑点、私有交易通道、限价执行和减少价格影响。
私有交易能完全消除 MEV 吗?
不能。私有交易可以减少交易在公开 mempool 中暴露的机会,但用户仍需要信任中继、RPC 或区块构建者,也可能面临其他类型的交易排序风险。
什么是反向抢跑?
反向抢跑通常指机器人发现另一笔交易正在利用漏洞或异常获利后,抢在原交易之前执行竞争交易。Yoink 事件中的资产拦截行为,就具有这类反向抢跑特征。
用户如何判断自己是否遭遇三明治攻击?
可以查看交易所在区块前后是否出现同一地址对同一代币的买入和卖出,并结合价格影响、实际成交价和交易时间判断。区块浏览器和 MEV 分析工具通常可以提供辅助信息。
MEV 机器人都属于攻击者吗?
不是。套利和清算属于协议允许的经济活动,三明治攻击则可能损害用户;部分机器人还可能在安全事件中拦截漏洞交易。需要根据具体策略、授权关系和资金去向判断。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章

不可不知的比特币减半及其重要性


如何选择比特币钱包?

Master Protocol:激活 BTC 生息潜力
