适合已在使用自托管钱包,并希望确认其地址是否存在委托的读者。EIP-7702 委托会将执行逻辑交由另一份合约处理,同时保留地址和私钥,因此钱包界面通常不会显示任何差异。更大的风险并非撤销失败,而是根本未进行检查:委托按链记录,某条链上残留的委托不会显示在另一条链的界面中。
检查本身为只读操作,决策点在签名步骤。撤销需要使用私钥签署新的授权,而外部 dApp 通常无法代持有人生成该授权。硬件签名设备是否应签署该授权,与在冷钱包上启用委托面临相同的权衡:先读取状态,再决定是否签名。
核心要点
-
撤销意味着重写代码字段:发送一笔授权零地址的 0x04 类型交易,节点会将代码清除回 0x。
-
eth_getCode 返回 0x 表示不存在委托;返回以 0xef0100 开头的 23 字节数据表示已委托,最后 20 字节为目标地址。
-
委托按链记录,且 chain_id 为 0 时会授权所有受支持的链,因此仅检查单条链可能遗漏情况。
-
大多数钱包不允许外部 dApp 执行撤销,因此开关位于 App 的智能账户设置中。
-
撤销仅清除代码指针:存储数据、代币授权和 Permit 签名仍会保留,泄露的密钥依然处于泄露状态。
检查前需要准备什么?
只需准备三项:钱包地址、对应链的只读 RPC 端点或区块浏览器,以及该链的链 ID。缺少其中任何一项,结论都只能是猜测。
同一地址在每条链上的写法相同,对于普通钱包而言,这意味着它们是外部拥有账户,而非智能合约;但其状态彼此独立,因此只需检查一个地址,却可能需要检查多条链。
EIP-55 使用大小写敏感字母捕捉输入错误,但这无法帮助识别用于撤销的全零地址。
RPC 会返回原始字段,适合批量检查;区块浏览器则会在地址页面的【Contract】标签中显示相同代码。公共 RPC 可能提供较旧的缓存结果,因此确认撤销时,请从第二个端点重新读取。
第 1 步:如何逐链读取账户代码?
第一步是在每条候选链上调用一次 eth_getCode,并将账户地址和 latest 区块标签作为参数;返回值即为代码字段本身。如果后续从检查转为签名,外层交易仍必须指定目标地址,这与 blob 交易遵循的规则相同,因此空目标地址无效。
// Request: read-only lookup, no private key and no signature involved
{
  "jsonrpc": "2.0",
  "method": "eth_getCode",
  "params": ["0xYourAddress", "latest"],
  "id": 1
}

// Response, delegated account: 0xef0100 followed by the 20-byte target
{ "jsonrpc": "2.0", "id": 1, "result": "0xef0100<   20-byte target address>" }

// Response, plain account: no code at all
{ "jsonrpc": "2.0", "id": 1, "result": "0x" }
响应是十六进制字符串,而非解码后的对象:0x 表示空账户;否则为原始代码字节,存在合约时即为合约代码。此处读取代码仅检查代码字段本身,不会触发代码执行。
该标记由 EIP-3541 风格的保留字节处理机制定义,因此在分类时可以识别 0xef0100。
请求仅包含公开地址,不包含其他信息,因此私钥不会参与请求,也不会产生签名;区块浏览器控制台、RPC 服务商或钱包开发者面板均可执行同一调用。
第一个 params 条目为地址,第二个 latest 请求当前状态;curl、钱包控制台和任何 SDK 都会返回相同结果。针对每条受支持链进行检查是验证流程的一部分,有助于保持验证有效性,因为节点只会读取发送方账户的代码字段。
逐链检查并非额外谨慎:EIP-7702 规范规定 chain_id 为 0 在每条 EVM 链上均有效,因此检查范围应涵盖主网、日常使用的 L2,以及曾签署授权的任何链。
第 2 步:如何对账户状态进行分类?
委托通过启用委托代码,使 EOA 能够使用智能合约式功能,例如将多次调用批量合并为一笔交易,或允许赞助方支付 Gas 费;普通 EOA 的行为通常可预测,因此关键问题是该状态是否存在,以及如何撤回。
只有三种可能的返回结果,且无需额外工具即可分类:0x 表示空代码;以 0xef0100 开头的 23 字节数据表示委托;其他任何内容均为具有不同行为的合约字节码。
| eth_getCode 返回值 | 长度 | 状态 | 下一步 |
|---|---|---|---|
| 0x | 0 字节 | 无委托 | 继续检查下一条链 |
| 0xef0100 加上一个 20 字节地址 | 23 字节(46 个十六进制字符) | 已委托 | 将最后 20 字节记录为目标地址 |
| 其他字节码 | 任意 | 合约账户 | 确认其是否为智能钱包 |
23 字节等于 46 个十六进制字符,前缀占 6 个字符,剩余 40 个字符构成完整地址;Chainstack EIP-7702 教程采用相同逻辑。两种误读较为常见:区块浏览器也会将已委托地址标记为合约,只有长度可以区分两者;此外,账户一旦被委托便携带代码,因此普通 ETH 转账会进入代码路径,若目标未实现 receive() 或 fallback(),交易将回退。
存储的代码是指针,而非副本:0xef0100 加上一个 20 字节地址。因此,委托代码会在账户上下文中运行,使合约可代表账户执行操作,而无需将字节码复制到该账户中。执行操作会跟随该目标地址,而账户本身并不在原位置定义自己的字节码。
切换目标仅会重写该指针,而先前目标写入的存储数据仍保留在账户中。这使得区分已委托账户与合约账户时会增加一些复杂性和边界情况。
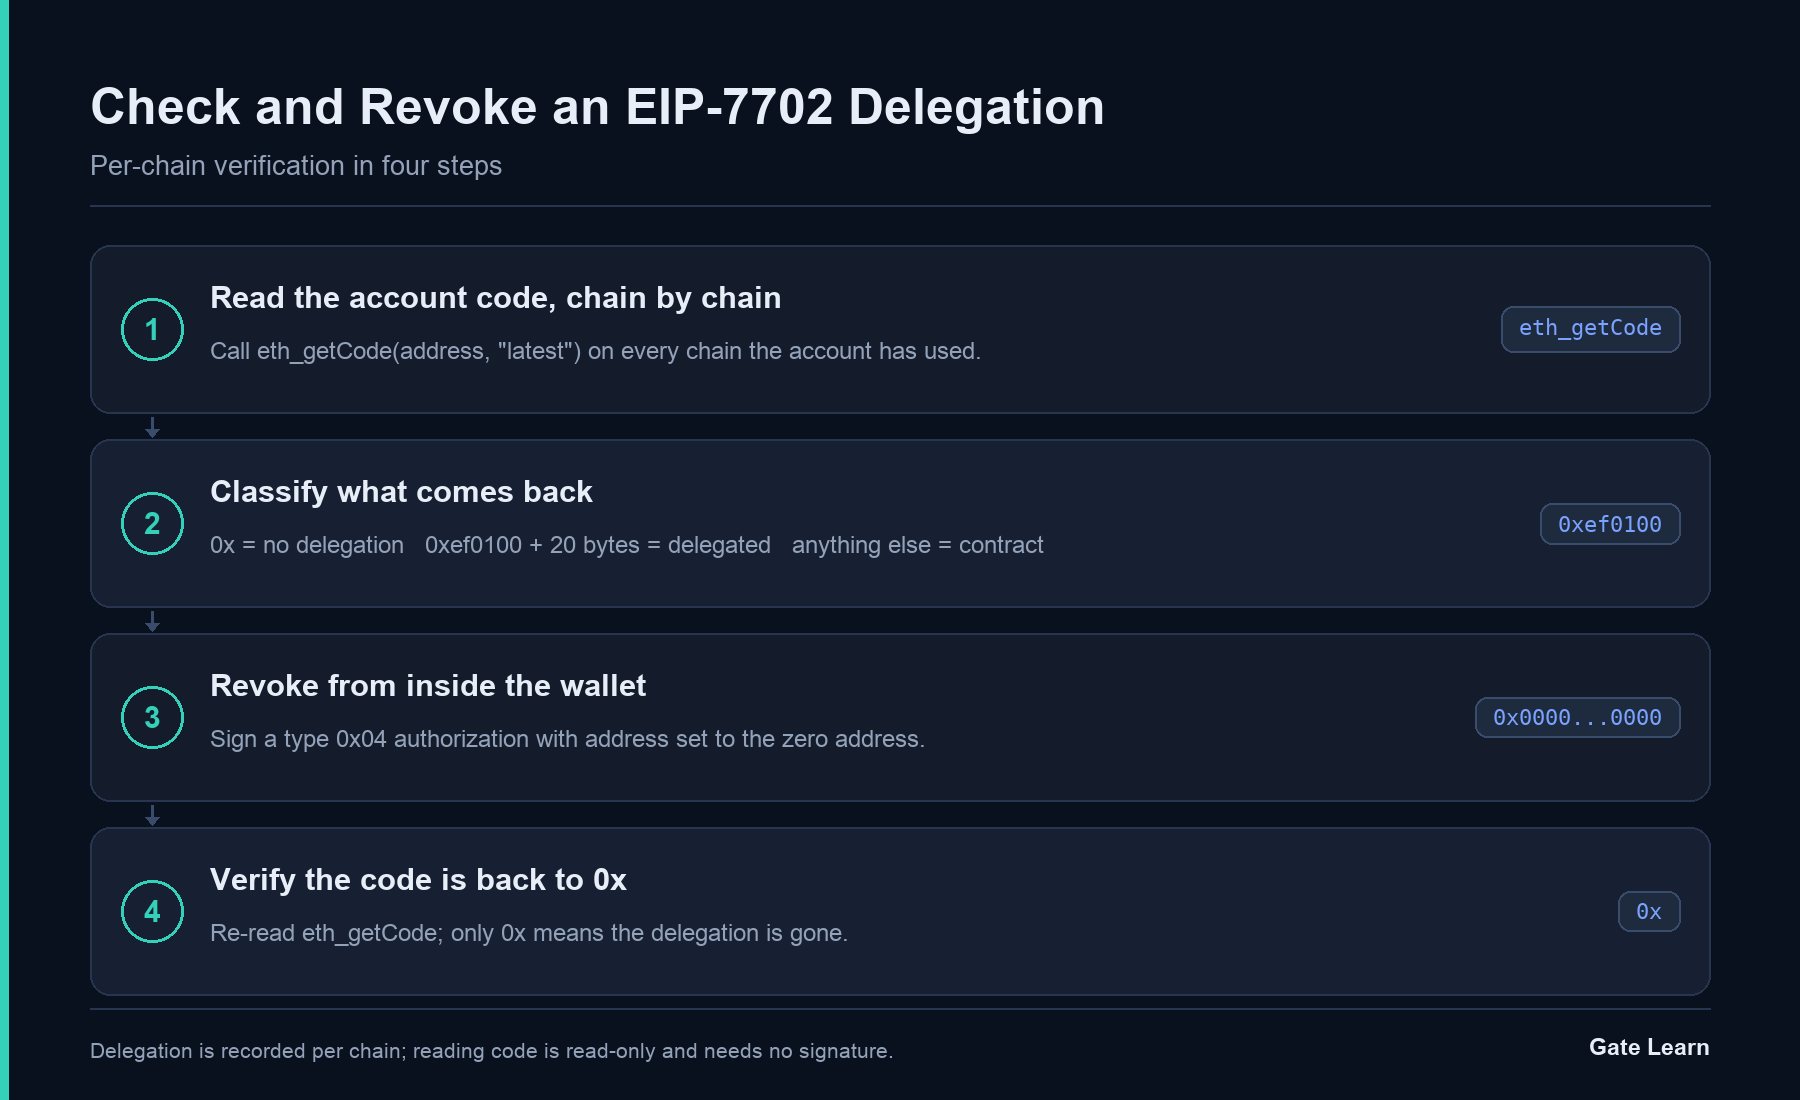
图 1. EIP-7702 检查与撤销流程:逐链读取代码,对三种状态分类,在钱包内通过零地址撤销,然后确认代码已恢复为 0x。
第 3 步:如何撤销委托?
撤销是覆盖代码,而非删除记录:发送另一笔 0x04 类型交易,即 EIP-7702 定义的新交易类型 SET_CODE_TX_TYPE。这是一笔设置代码交易,其授权元组会将 address 设为 0x0000000000000000000000000000000000000000;验证通过后,节点会将账户代码重置为空。
-
在钱包中选择账户,并打开智能账户或委托设置。
-
找到撤销选项,其名称可能为【Remove delegation】、【Disable smart account】或【Revoke】。
-
检查签署内容:链 ID 是否与目标链一致、地址是否设为零,以及是否存在目标地址。目标地址的语义与 EIP-4844 相同,因此根据交易规则,空目标地址无效;签名之前,请再次确认零地址和目标链。
-
签名并广播,然后等待 1 次确认。
随后重新读取 eth_getCode;只有返回 0x 才表示撤销完成。撤销会消耗 nonce 和 Gas 费,由账户或赞助方支付;其固有成本从 21,000 Gas 起,另加额外成本。签名必须由私钥生成,因此签名者仍可控制账户,因为该密钥依然有权授权此项变更。
有些钱包会将其包装为一键“关闭智能账户”操作,但实际上仍会提交零地址授权,因此交易详情比按钮名称更可靠。
交易携带授权列表,这是由签名者填写的字段,包含一个或多个格式为 [chain_id, address, nonce, y_parity, r, s] 的元组。单个列表可包含同一授权方的多个元组,最后一个有效条目将决定账户最终采用的代码;将地址设为零即可清除代码。
广播后,回执会显示 status 字段,除确认状态外也应检查该字段。
如果某个元组未通过验证,客户端会停止处理该元组并继续处理下一个元组。授权处理发生在执行之前,因此后续失败、代码回退或其他异常情况,不会撤销已应用的委托变更。
元组仅适用于其指定 ID 的链,因此即使同时覆盖主网和一条 L2,仍需在每条链上分别广播一次;在已清除的链上重复提交零地址元组不会产生变化。零地址本身属于特殊情况:授权该地址会移除委托标识符,并恢复普通 EOA 行为。
如果钱包没有撤销选项怎么办?
大多数钱包不向外部 dApp 开放撤销功能:网页可以读取状态,但写入操作必须在 App 内完成;由于外部页面无法代用户实现此授权的审批流程,用户通常必须在钱包自身系统内完成写入。Revoke.cash 的 EIP-7702 说明同样将启用和撤销归入钱包自身的功能范围。
较新的版本通常会将该设置放在账户详情或安全设置中;不同机构和软件版本的钱包支持情况各异,且切换网络后该入口可能消失。如有需要,请向钱包提供商确认支持情况,因为撤销控件可能被移动或重命名。
如果能够接受相关成本,使用其他钱包是可行的替代方案。将密钥导入明确支持零地址授权的钱包即可完成撤销,但代价是密钥会暴露给第二个应用,因此请以安全方式处理该步骤。
如果钱包既不提供入口,也不支持零地址签名,剩余的选择是迁移资产并停用旧地址。
检查和撤销时有哪些常见错误?
在读取、分类和撤销过程中,以下六种错误反复出现;与普通 EOA 相比,已委托账户会给静态状态审查带来额外挑战。
| 错误 | 原因 | 修复方法 |
|---|---|---|
| 根据单条链得出结论 | 委托按链记录;chain_id 为 0 的签名适用于多条链 | 读取每条链,包括曾签署授权的链 |
| 将 0xef0100 视为普通合约 | 区块浏览器会将两者都标记为合约 | 计算长度;23 字节表示委托 |
| 在区块浏览器上点击撤销却无效果 | 网页没有写入权限 | 返回钱包 App |
| 认为切换钱包已完成撤销 | 客户端与链上状态并不关联 | 提交新的零地址授权 |
| 撤销后资金仍被转走 | 撤销不会清除存储和授权 | 单独撤销 ERC-20 授权和 Permit |
| 撤销交易持续待处理 | Gas 费低于当前基础费用 | 提高优先费,或使用相同 nonce 替换交易 |
读者最容易忽略的是第 4 行:客户端只是链上状态的一个窗口,更换窗口不会重写代码。遗漏某条链可能会留下长期存在的后门,从而抵消您以为撤销已恢复的保护。
撤销后哪些内容仍会保留?
撤销只做一件事:将代码字段清除回 0x,而地址、私钥、余额和 nonce 均保持不变。委托期间启用的额外钱包功能或授予的其他权限可能留下残留;撤销不会撤回此前的存储写入、授权,或账户在委托期间使用的任何智能合约逻辑产生的合约创建副作用,包括已经发生的历史副作用。
委托随着 2025 年 05 月的 Pectra 升级进入以太坊主网(ethereum.org Pectra),这限定了账户自此可能积累残留的时间范围。
存储残留是最不易察觉的项目。委托生效期间写入的槽位属于该 EOA,不会被清除;因此,之后委托给不同实现时,新代码可能会通过其自身布局和存储布局依赖关系读取旧值。切换目标前应检查槽位布局,因为未来的委托变更也可能读取这些旧值。
撤销后,代币授权和 Permit 签名仍独立于代码字段:approve 位于代币合约中,而 Permit 存在于签名本身,因此二者都不会随委托撤销而失效。
如果他人使用泄露的密钥写入了委托,撤销只能收回代码指针;正确顺序是停止交互、先转移资产、重新检查委托,最后清除其他授权。因为恢复为 EOA 不会取消代币授权,而且安全风险仍然存在:即使撤销后,泄露的密钥仍可执行新的授权。
检查委托是否安全?
读取是安全的:eth_getCode 不会签名、广播或消耗 Gas 费。只读检查侧重于观察,而非操作任何已委托指令,因此不会影响交易执行结果,也可以根据需要对同一地址重复执行任意次数。
风险存在于签名和数据来源中。例如,钓鱼页面可能会展示虚假的撤销流程,将非零目标地址替换为所谓“重置”操作。因此,用户应明确预期的零地址结果,并在签名之前验证交互详情。
钱包或区块浏览器检查应验证账户在签名后将执行什么,而不应只看界面显示的标签。请勿仅依赖标签,因为恶意界面可能歪曲交易实际会执行的内容。如果可疑委托已存在,请在撤销前先转移资产,以便在进行撤销变更前与已暴露账户保持距离。
此外,如果受支持工具中的签名恢复失败,恢复出的签名者可能解析为零地址;这应被视为无效,而非撤销目标。
总结
操作本身很简单:一笔 0x04 类型交易、授权中的零地址,以及代码恢复为 0x。耗时的部分在于判断——读取每条链、计算 23 字节,并识别最后 20 字节。
边界同样明确:撤销不会清除存储、不会取消代币授权或 Permit 签名,也无法修复泄露的密钥。检查、撤销和清除授权是三项独立工作。
常见问题
如何检查我的钱包是否已根据 EIP-7702 被委托?
在每条链上针对该地址调用 eth_getCode。对于区块浏览器,已部署的合约可能使已委托 EOA 显示为合约账户,因此 23 字节标记比通用标签更重要。
返回 0x 表示无委托;以 0xef0100 开头的 23 字节数据,在此检查场景中是已委托账户的实用定义,最后 20 字节为目标地址;其他任何字节码均属于合约账户。除非查询了所有相关链,否则应将此检查视为实用搜索,而非覆盖全链的完整证明。
如何撤销 EIP-7702 委托?
使用新交易类型,以 EIP-7702 设置代码交易的方式签署新的授权,并将 address 字段设为零;该交易正是撤销问题的答案,因为它会以零地址授权结果替换已委托代码指针。其负载会在验证前对交易字段和授权列表使用 rlp 序列化,验证通过后节点将清除代码字段。
钱包代表账户进行签名,但私钥仍是变更背后的授权依据。签名必须来自私钥,外部 dApp 通常无法提供该签名,之后 eth_getCode 应返回 0x。撤销被打包后,回执会反映结果;若钱包显示原始详情,其中还会包含交易状态。在标准交易输出视图中,当工具显示原始详情时,回执负载也可能包含日志。
撤销委托会取消我之前的代币授权吗?
不会。代币授权位于代币合约中,Permit 签名位于签名本身,二者均独立于代码字段。ERC-20 授权、NFT 授权和未过期 Permit 均需在协议层面分别撤销。
已委托账户还能正常接收 ETH 吗?
不一定。账户一旦携带代码,普通 ETH 转账便会沿代码路径执行;若目标未实现 receive() 或 fallback(),交易将回退,资金会退回发送方。交易所提现、工资发放和空投都可能受到影响。
如果钱包没有撤销选项怎么办?
请先检查 App 版本和设置层级,因为钱包支持差异是实际挑战之一,该选项通常位于账户详情或安全设置中。如果没有入口,请将密钥导入支持零地址授权的钱包,或者将资产转移至新地址并停用旧地址。
最后需要注意,仅更换钱包不会重写链上委托;只有已签名的零地址授权才能解决该问题。如果钱包无法安全地提供撤销控件,替代方案是迁移资产。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章
stETH 代币经济学解析:Lido 如何分配质押收益与捕获价值
Lido DAO 的治理机制如何运作?LDO 代币作用解析
如何质押 ETH?
Solana(SOL)与 Ethereum 的核心差异是什么?公链架构对比解析