


市场背景 + 为什么重要:随着 DeFi、AI、RWA(Real World Assets)等应用不断向更复杂的商业场景发展,传统区块链完全公开的数据模式正在面临新的挑战。交易策略、用户身份、企业数据以及 AI 模型参数都可能包含敏感信息,如何在保持去中心化和可验证性的同时保护数据隐私,成为 Web3 基础设施发展的关键问题。
区块链、数字资产视角的延展价值:COTI 探索的是一种面向下一代链上应用的隐私计算路径,通过 Confidential Smart Contracts(保密智能合约)让数据可以被使用但不必完全公开。这种架构有望为机构级 DeFi、AI Agent、RWA 资产管理以及企业区块链应用提供新的基础设施选择。
为什么 DeFi 需要链上隐私保护
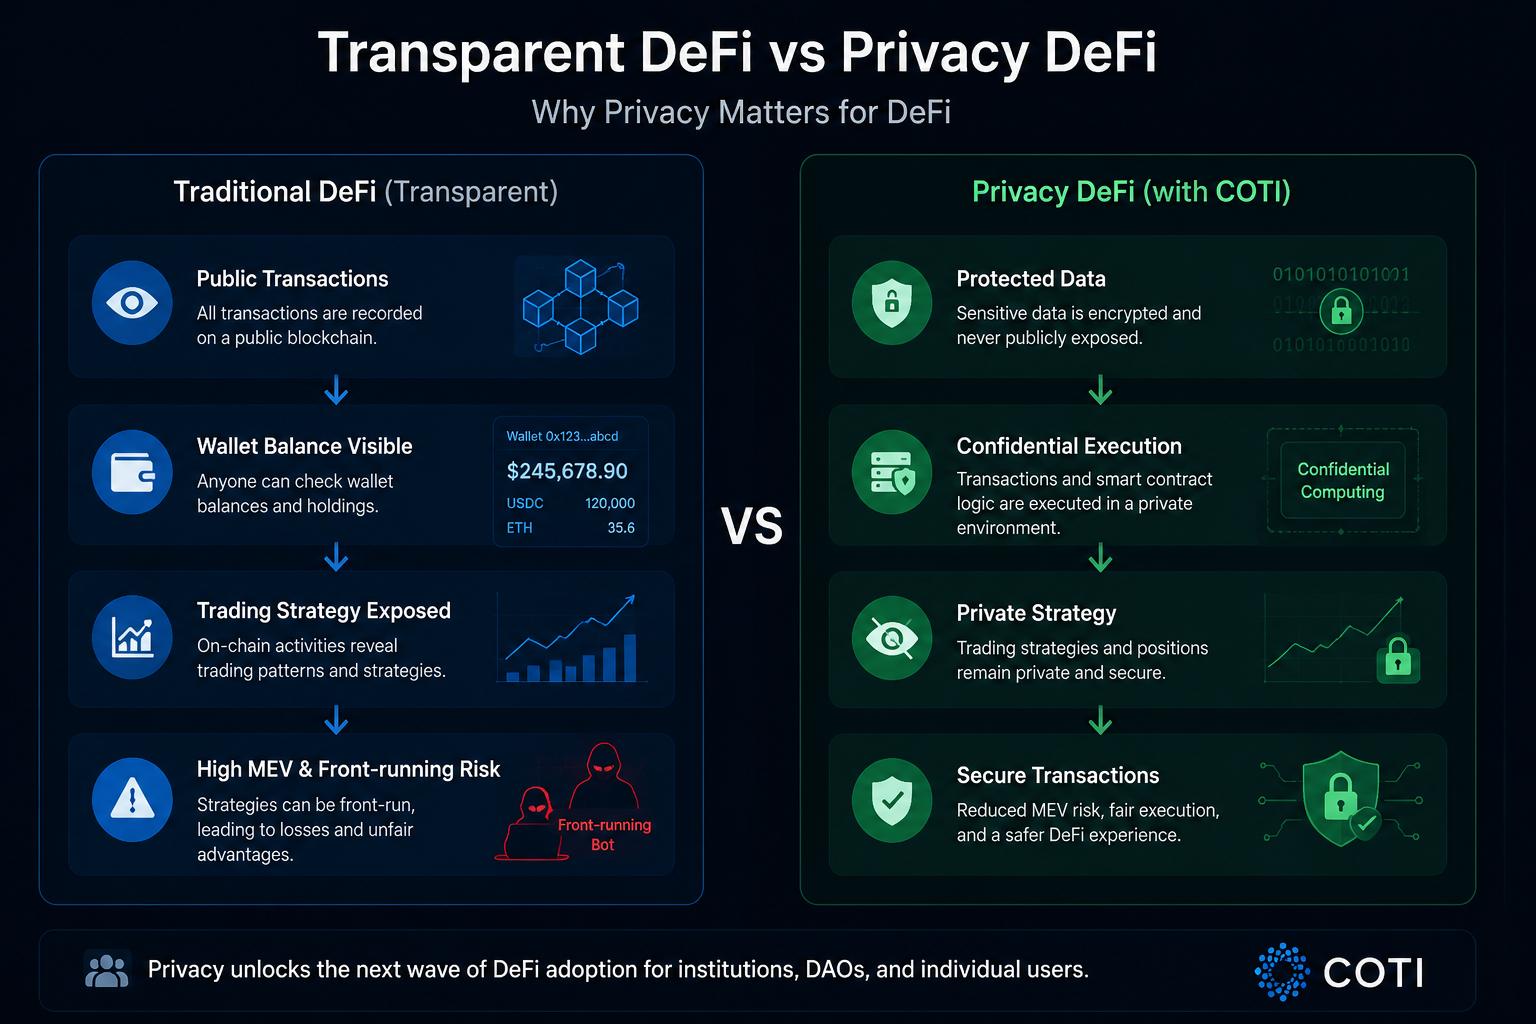
DeFi(Decentralized Finance,去中心化金融)是 Web3 生态中最重要的应用方向之一,通过智能合约和区块链网络实现交易、借贷、资产管理以及金融衍生品服务。与传统金融体系相比,DeFi 最大的特点是开放性和透明性,任何用户都可以查看链上交易记录,并通过公开数据验证协议运行状态。然而,透明性也是 DeFi 进一步发展的限制因素之一。目前大多数 DeFi 协议运行在公开区块链环境中,用户钱包余额、交易行为、资金流向以及资产配置策略都可以被链上分析工具追踪。对于普通用户而言,这可能主要涉及个人隐私问题;但对于机构投资者、基金和专业交易团队来说,公开数据可能直接影响投资策略和市场竞争。
例如,大型资金在链上进行资产调整时,如果交易意图提前暴露,其他市场参与者可能通过分析链上行为进行抢跑(Front-running)或者套利。这不仅影响交易效率,也限制了机构资金大规模进入 DeFi 市场。
与此同时,传统金融机构参与 Web3 时,也需要考虑更加严格的数据保护要求。银行、基金以及企业通常需要保护客户信息、风险模型和交易策略,而这些内容很难直接部署在完全公开的区块链环境中。
因此,隐私计算正在成为 DeFi 基础设施发展的重要方向。未来的链上金融不仅需要高效率和低成本,也需要能够保护用户数据和商业逻辑的计算环境。
COTI V2 正是在这一背景下探索 Privacy Layer 2(隐私二层网络)。通过 Confidential Computing(保密计算)和 Garbled Circuits(混淆电路)等技术,COTI 希望让 DeFi 应用能够在不公开敏感数据的情况下完成计算和验证,在保持区块链可信性的同时提升隐私保护能力。
COTI 如何支持保密交易与隐私资产
COTI V2 的核心目标之一,是为 Web3 应用提供支持隐私计算的执行环境,让交易数据、资产信息以及智能合约逻辑能够在更加安全的条件下运行。传统区块链交易模式通常要求所有状态公开,包括交易金额、钱包地址以及合约执行结果。这种机制保证了网络透明度,但也使部分金融应用难以满足用户和机构对于隐私的需求。
COTI 采用的技术路线并不是简单隐藏交易记录,而是通过保密计算让数据能够参与计算,同时减少原始信息暴露。例如,在一个链上金融协议中,系统可以验证用户是否满足某项条件,但不需要读取用户完整资产信息;投资机构可以参与链上交易,同时降低交易策略泄露风险。
这种能力对于隐私资产管理具有重要意义。随着 Web3 发展,链上资产类型正在不断扩展,从传统代币逐渐延伸到基金份额、债券、房地产权益以及企业资产等 RWA(Real World Assets)。这些资产通常涉及更复杂的数据结构和更高的隐私要求,因此需要更加灵活的区块链基础设施。
COTI V2 通过 Privacy Layer 2 架构,希望为这些应用提供新的解决方案。开发者可以利用 Confidential Smart Contracts(保密智能合约)构建能够处理敏感数据的应用,使用户既能享受区块链带来的去中心化优势,又能避免所有信息完全公开。
这种模式代表了 Web3 隐私发展的一个重要方向:未来区块链并不一定需要在透明和隐私之间二选一,而是可以根据应用场景选择不同程度的数据保护。
AI 应用为什么需要 Confidential Computing
人工智能正在成为 Web3 基础设施发展的重要推动力,而数据隐私问题也成为 AI 应用落地过程中必须解决的挑战。
现代 AI 模型依赖大量数据进行训练和推理,这些数据可能包括用户行为、企业业务信息、金融数据以及个人偏好。虽然数据能够提升 AI 系统能力,但如何在利用数据价值的同时保护数据安全,成为 AI 产业的重要问题。随着 AI Agent(智能代理)逐渐进入 Web3,隐私需求进一步提升。未来 AI Agent 可能代表用户执行交易、管理资产、分析市场信息甚至参与链上治理。在这一过程中,AI 系统需要访问大量用户数据,如果这些信息缺乏保护,可能带来隐私泄露和安全风险。
Confidential Computing(保密计算)提供了一种新的解决方式。它允许计算任务在受保护环境中执行,使数据能够被使用,但不会直接暴露给计算参与方。
例如,一个 AI 投资助手可以分析用户交易习惯和风险偏好,为用户提供资产管理建议,但不需要公开完整财务数据;企业 AI 系统也可以利用内部数据训练模型,同时降低商业机密泄露风险。
COTI V2 的隐私计算能力与这一趋势具有较强关联。通过提供支持保密计算的区块链环境,COTI 希望帮助开发者构建更加安全的 AI 与 Web3 应用。
从长期来看,AI 与区块链的融合不仅需要去中心化计算能力,也需要更加成熟的数据隐私基础设施。保密计算可能成为连接 AI、数据和链上应用的重要技术方向。
COTI 如何赋能 RWA 与企业级应用
RWA(Real World Assets,现实世界资产)正在成为 Web3 发展的重要方向,其核心是将房地产、债券、基金、商品以及企业资产等现实价值通过区块链进行数字化表示和流通。相比原生数字资产,RWA 与传统金融体系连接更加紧密,因此对于数据隐私、合规管理以及企业级安全要求更高。
传统金融机构在探索资产上链时,通常不会只关注交易效率,还需要考虑客户身份、资产信息、合同条款以及内部业务数据的保护。如果这些信息完全公开在区块链上,可能会影响机构参与意愿,也难以满足现实世界中的数据管理要求。
COTI V2 的保密计算能力,为 RWA 应用提供了一种新的基础设施思路。通过 Confidential Smart Contracts(保密智能合约),企业和金融机构可以在保护敏感数据的情况下执行链上业务逻辑。例如,资产发行方可以验证投资者是否符合参与条件,而无需公开完整身份信息;金融机构可以进行资产管理和风险评估,同时保护内部模型和客户数据。
在供应链金融领域,隐私计算同样具有应用价值。多个企业之间可以通过区块链进行订单、支付和结算协作,但不需要共享全部商业数据。这样既可以利用区块链提高协作效率,也能够避免核心业务信息泄露。
对于企业级应用而言,区块链最大的挑战并不是单纯的技术性能,而是如何满足现实商业环境中的隐私和合规需求。COTI V2 通过将保密计算引入 Layer 2 架构,希望降低企业采用区块链技术时的数据安全障碍。
保密智能合约有哪些典型应用场景
Confidential Smart Contracts(保密智能合约)是 COTI V2 区别于传统智能合约的重要能力。传统智能合约主要处理公开状态和公开数据,而保密智能合约能够在保护数据隐私的情况下执行复杂业务逻辑。
在金融领域,隐私智能合约可以支持更加安全的 DeFi 应用。例如,借贷协议可以根据用户资产情况进行风险评估,但无需公开用户完整财务信息;交易平台可以减少用户交易策略暴露,提高机构参与链上市场的可能性。
在身份认证领域,保密智能合约可以改变当前数据验证方式。传统身份验证通常需要用户提交大量个人信息,而隐私计算可以让系统只验证必要条件。例如,用户可以证明自己满足年龄要求、地区要求或者信用条件,而无需公开全部身份资料。
在 DAO(Decentralized Autonomous Organization,去中心化自治组织)治理中,保密智能合约也具有潜在价值。目前多数链上投票完全公开,参与者可以看到其他人的选择,这可能影响最终投票结果。隐私治理机制可以减少外部影响,提高社区决策公平性。
此外,在游戏、数据市场和 AI 应用中,保密智能合约也可以发挥作用。例如,游戏开发者可以保护用户资产数据和游戏策略;AI 平台可以在保护数据的同时完成模型调用和数据分析。
从更广泛的角度来看,保密智能合约代表了智能合约能力的一次扩展。未来智能合约不仅需要自动执行规则,也需要具备处理私密数据的能力。
COTI 与其他隐私公链有何不同
目前 Web3 隐私赛道已经出现多个技术方向,包括隐私公链、零知识证明网络、FHE(Fully Homomorphic Encryption,全同态加密)项目以及 MPC(Multi-Party Computation,多方计算)方案。不同项目都在探索如何解决区块链透明性和数据隐私之间的矛盾。
COTI 与传统隐私公链最大的区别,在于其定位并不是创建一个完全匿名的独立网络,而是作为现有区块链生态中的隐私计算层。
传统隐私公链通常强调隐藏交易信息,例如隐藏发送方、接收方或者交易金额。这类方案主要解决资产转移过程中的隐私问题。
而 COTI V2 更关注“隐私计算”。它希望解决的是更广泛的问题:如何让智能合约、AI 应用和企业系统在保护数据的情况下完成计算。
这种方向与 Web3 未来发展趋势更加相关。随着区块链应用从简单支付扩展到金融、人工智能和企业服务,仅隐藏交易信息已经无法满足需求。应用需要保护的不只是资产转移过程,还包括商业逻辑、用户数据和计算过程。
与 FHE 相比,COTI 采用的 Garbled Circuits 路线更偏向实际应用场景中的高效隐私计算;与 ZKP(Zero-Knowledge Proof,零知识证明)相比,COTI 不只是证明某个结果正确,而是希望支持更复杂的数据处理任务;与 TEE(Trusted Execution Environment,可信执行环境)相比,COTI 更依赖密码学方法实现数据保护。
不同技术路线并不存在绝对替代关系。未来隐私计算生态可能会出现多种方案共存,根据应用需求选择不同技术组合。COTI 的优势在于专注 Web3 场景,希望为智能合约和链上应用提供更加实用的隐私计算能力。
Web3 保密计算面临哪些挑战
虽然保密计算被认为是 Web3 下一阶段的重要基础设施,但这一领域仍然面临多个挑战。
技术性能问题。隐私计算通常需要更多计算资源,相比普通智能合约执行更加复杂。如果计算成本过高,可能影响应用体验和商业可行性。因此,如何在安全性和效率之间取得平衡,是所有隐私计算项目需要解决的问题。
开发者生态建设。基础设施项目的长期发展依赖应用数量和用户需求。即使隐私技术具有创新价值,也需要开发者愿意使用相关工具,并构建真实应用场景。对于 COTI V2 而言,吸引 DeFi、AI、RWA 等领域开发者进入生态,是未来发展的关键。
市场竞争。隐私计算赛道正在快速发展,包括 ZKP、FHE、MPC、TEE 等多种技术路线都在不断成熟。未来哪种技术能够成为主流,不仅取决于技术能力,也取决于生态规模、开发体验以及实际应用效果。
此外,监管环境也是隐私基础设施需要面对的重要因素。隐私保护和合规要求并不是对立关系,未来 Web3 项目需要探索如何在保护用户数据的同时满足监管需求。
COTI 生态未来的发展方向
随着 Web3 与 AI、传统金融进一步融合,隐私计算的重要性可能持续提升。COTI V2 的未来发展方向,也将围绕扩大应用生态和提升基础设施能力展开。
AI 可能成为推动隐私计算增长的重要领域。未来 AI Agent 需要处理更多用户数据,并代表用户完成复杂任务。如何让 AI 使用数据,同时避免数据泄露,将成为 AI 与区块链结合过程中的关键问题。
DeFi 和 RWA 也可能成为 COTI 生态的重要发展方向。机构进入链上金融,需要的不只是交易效率,还需要符合企业标准的数据保护能力。如果隐私 Layer 2 能够解决这一问题,将有机会连接更多传统金融和 Web3 应用。
此外,EVM 兼容性也是 COTI 生态扩展的重要基础。通过降低开发者迁移成本,COTI 可以更容易吸引 Ethereum 生态中的应用进入隐私计算环境。
不过,隐私计算仍处于早期发展阶段,COTI V2 能否成为主流基础设施,需要进一步观察技术成熟度、生态增长以及市场采用情况。
总结
COTI 通过 Privacy Layer 2、Garbled Circuits 和 Confidential Computing 技术,探索了一条面向 Web3 下一阶段应用的保密计算路线。相比传统区块链完全公开的数据模式,COTI V2 希望让数据能够参与链上计算,同时降低敏感信息暴露风险。
这一能力对于 DeFi、AI、RWA 以及企业级区块链应用具有重要意义。未来,随着链上应用不断复杂化,隐私保护可能从可选功能逐渐成为基础设施需求。
不过,保密计算赛道仍然面临技术性能、生态建设、市场竞争以及监管环境等挑战。COTI 的长期发展,需要依靠真实应用落地和开发者生态增长来验证其技术价值。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章

不可不知的比特币减半及其重要性


如何选择比特币钱包?

Master Protocol:激活 BTC 生息潜力
