适合已了解跨链消息与预言机基础、需评估机构级互操作升级的读者,尤其是搭建多链应用并需判断信任边界的团队。与 Axelar、Hyperlane 等方案并列时,差异常落在验证模型、最终性策略与合规嵌入方式。
据 Chainlink 2026 年 9 月 28 日博客,CCIP 已累计保障超过 $84 billion 跨链代币价值;同日 changelog 宣布 CCIP 2.0。可选项叠加于默认路径,该数字反映规模量级而非收益承诺。
核心要点
- CCIP 2.0 在 Router 不变、默认仍走安全路径的前提下,把 CCV、faster-than-finality、ACE、模块化费用与执行可控做成可选项。
- 一条消息按 Send → Verify → Index → Execute 四阶段推进;新集成宜用 ExtraArgsV3,旧集成可继续用 legacy extra args。
- Cross-Chain Verifier(CCV)是叠加验证(defense in depth),不是替换默认 Committee Verifier;要求可合并自 sender、token pool、receiver 与 lane。
- 默认等待完整最终性;faster-than-finality 通过自定义确认深度换速度,须按风险阈值自行权衡,不构成投资建议。
CCIP 2.0 是什么?和原来的 CCIP 有何不同?
CCIP 2.0 是 Chainlink 跨链互操作协议的模块化升级,核心仍覆盖 Arbitrary Messaging(任意消息)、Token Transfer(代币转移)与 Programmable Token Transfer(可编程代币转移)。应用经各网络保持不变的 Router 合约作为单一入口发起跨链调用,降低「为升级而重写接入层」的摩擦——对已在稳定 Router 基座上构建、不愿再 fork 一套桥接合约的团队尤其有用。
与原来的 CCIP 相比,2.0 并不推倒默认安全路径,而是把增强做成可选:Additive CCV、Faster-than-finality、Modular fee components、ACE 合规,以及 Permissionless execution / No Exec / custom executor。Changelog(2026-09-28)写明:默认仍为经实战检验的 CCIP DON 路径,完整最终性与 Chainlink executor 为缺省。旧集成可继续用 legacy extra args;新集成应用 ExtraArgsV3 声明 CCV、executor、finality 与 gas 等参数,从而在不改写发送路径的前提下完成配置。
须区分:历史语境中的「Chainlink 2.0」常指旧白皮书网络愿景,与「CCIP 2.0」协议版本不是同一对象。另一常见检索混淆是保险语境中的 CCIP(Contractor Controlled Insurance Program),与 Chainlink 协议无关。加密侧的 CCIP 也不同于 Cosmos IBC 式枢纽消息:两者都能跨链传值,但信任与验证假设并不相同。能力边界应以 CCIP Docs 与对应 changelog 为准。
| 维度 | 默认行为(兼容旧路径) | CCIP 2.0 可选增强 |
|---|---|---|
| 接入接口 | Router 各网络保持不变 | API / SDK / CLI / CCV Starter Kit |
| 验证 | Committee Verifier(默认 CCV) | 叠加第三方 / 机构 / 自定义 CCV |
| 最终性 | 等待完整最终性 | 自定义确认深度(FTF) |
| 费用 | 标准报价路径 | 按 token / verifier 模块化费用 |
| 执行 | Chainlink executor | No Exec、自定义或无许可执行 |
| 参数格式 | Legacy extra args 仍可用 | ExtraArgsV3(新集成推荐) |
上表说明:未主动选型时行为贴近既有安全路径;需要发行方或机构策略时,再逐项打开可选项。该设计把安全基座留住,同时允许产品团队在客户有要求时加固控制。
CCIP 2.0 一条跨链消息如何走完?
CCIP 2.0 一条跨链消息按固定顺序走完四阶段:Send(源链发送)→ Verify(链下验证)→ Index(汇集证明)→ Execute(目标链执行)。延迟、重试与「谁必须签名」分别落在不同阶段。理清该顺序,更容易看出时间花在哪一段、交付确认前哪些参与方必须完成工作。
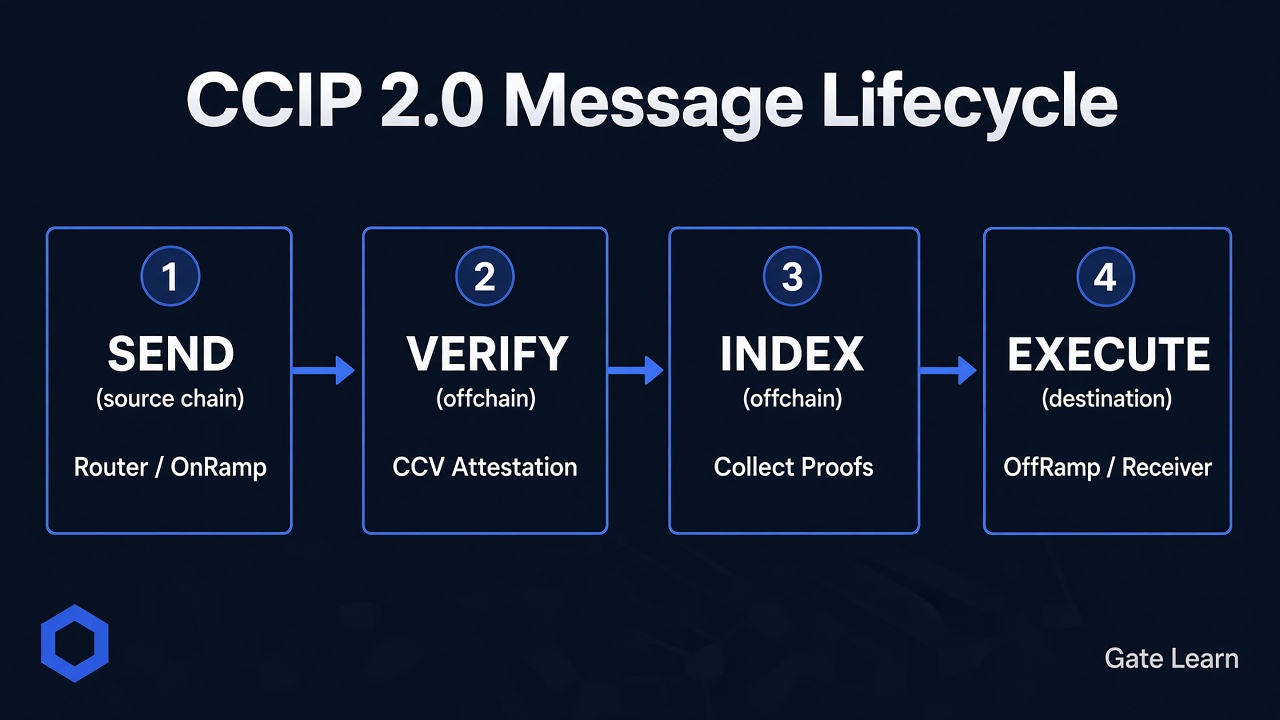
图 1. CCIP 2.0 跨链消息生命周期:Send → Verify → Index → Execute。
Send 阶段,应用先经 Router 询价(getFee),再调用 ccipSend。Router 校验目的 lane、费用与代币划转后,把消息交给源链 OnRamp:解析 extra args、合并最终 CCV 与 executor、分配费用、必要时 lock/burn,触发各 CCV outbound 钩子并发出 CCIPMessageSent。ExtraArgsV3 可显式声明参数;legacy 或空参数时套用 2.0 默认(Committee Verifier、Chainlink executor、完整最终性等)。
Verify 由各 CCV 链下服务独立完成:监听事件、等待确认深度、检查 curse 并发布绑定 messageId 的 VerifierResult。Index 汇集 Committee Verifier(经 Aggregator)与其他 CCV 证明。Execute 在目标链 OffRamp 提交消息与证明:完成 CCV 集合与 verifyMessage 后,再 release/mint 并(如需)经 Router 调用 ccipReceive。对用户而言,通常要到 Execute 成功后才算交付确认;证明缺失或费用不足时,更早阶段仍可能失败。四阶段接口与状态约定收录于 Message Lifecycle。
什么是 Cross-Chain Verifier(CCV)?如何叠加安全?
Cross-Chain Verifier(CCV)是 CCIP 的可插拔验证层:每个 CCV 在目标链执行前,对源链消息给出独立证明。多数集成只需默认 Committee Verifier;需要发行方、机构或外部证明时再叠加 CCV。
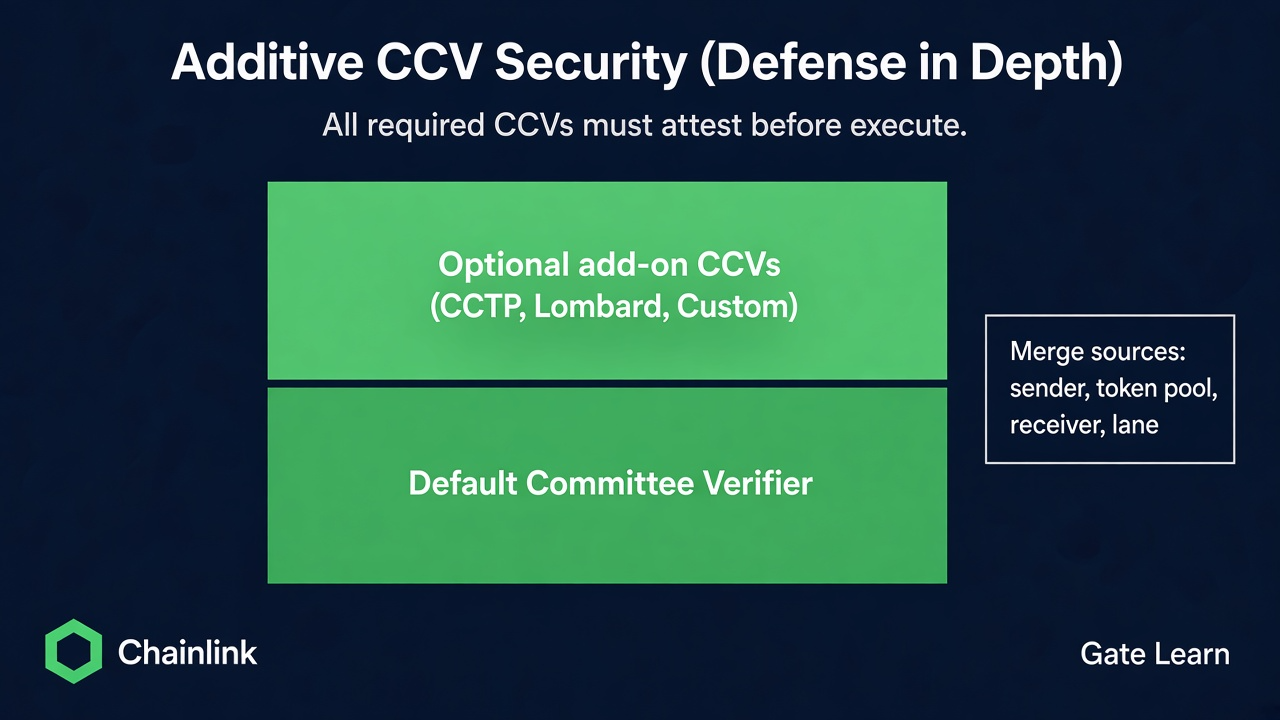
图 2. 叠加式 CCV 安全(defense in depth):默认 Committee Verifier 之上可叠加 CCTPVerifier、LombardVerifier 或 Custom CCV;要求可合并自 sender、token pool、receiver 与 lane。
额外 CCV 是 defense in depth(纵深防御),不是替换默认 Committee Verifier。推荐保留委员会验证为默认,仅在确有需要处要求附加证明;相较把整套信任基座换成单一自定义证明方,这一姿态更难被轻易绕过。模型包括 CommitteeVerifier(默认)、CCTPVerifier(如 USDC / CCTP)、LombardVerifier(代币特定外部证明)与 Custom CCV;接口与合并规则以 CCV Overview 为准。
CCV 要求可叠加:有效集合可合并自 sender、token pool、receiver 与 lane;执行前所有 required CCV 须给出有效结果。链上通常由稳定 resolver 加可版本升级的 implementation 组成,便于不改引用地址即可迭代逻辑。自建验证方的机构,仍要把监控、密钥托管与可用性当作运营投入;客户一旦强制附加 CCV,也会一并继承该信任面。
| 模型 | 运营方 | 典型用途 |
|---|---|---|
| CommitteeVerifier | CCIP(默认) | 基于 DON 的委员会法定人数签名 |
| CCTPVerifier | 无许可部署形态 | Circle CCTP 等外部证明接入 |
| LombardVerifier | 无许可部署形态 | 代币特定外部证明 |
| Custom CCV | 外部运营方 | 机构或应用自定义验证 |
各模型可并存于同一路径:默认层提供基线,附加层满足发行方或资产类型约束。
Faster-than-finality 是什么?和完整最终性如何取舍?
Faster-than-finality(FTF)允许自定义源链确认深度,从而在「等完整最终性」之外走更快路径。Changelog 与博客均写明:默认仍等待完整最终性;FTF 按需求与风险阈值可选打开。
完整最终性把执行推迟到源链达到该链定义的最终性之后,降低重组或过早执行风险,代价是时延更长。FTF 用更浅确认缩短等待,适合时延敏感且能接受相应确认风险的流量,并在风险预算允许时可走向接近实时的结算。发行方可按价值分层:高频较低金额走更快路径,高额结算继续等完整最终性,并可对更快路径加收费用覆盖风险溢价——属机制权衡,非投资建议。
取舍应绑定具体 lane 最终性特征、资产类型与内部风控,而非笼统追求「越快越好」。更浅确认会更难主张与默认路径同等的最终性保证。未声明自定义确认时,应回落完整最终性,使交付确认建立在源链最终性定义满足之后。
ACE 合规与模块化费用解决什么问题?
Automated Compliance Engine(ACE)把策略检查嵌入跨链路径,使 KYC、AML、名单与限额等能以可编程方式作用于转移,并尽量保持可组合性。许多传统桥难以在转移时强制同类策略;CCIP 2.0 将 ACE 作为内置合规能力,支持发行方在跨链分发时落地资格校验、暴露上限与受控 token pool 策略。受监管客户往往要求这些检查落在同一交易路径内,而不是另起一套链下流程。
模块化费用解决「验证与执行参与方增多后如何按角色报价」:可针对 token 或 verifier 定制费用组件,使附加 CCV 或执行服务进入报价。报价须与真实 send 路径一致,费用不足会在链上重算时回退。费用模块叠加在协议基础报价之上,而不是替换 Router 的询价发现。
执行可控覆盖 Permissionless execution、No Exec 与 custom executor:默认仍是 Chainlink executor,集成方可选择谁提交 execute、是否暂缓自动执行。合规、费用与执行共同回答谁能转、付多少、谁来落地,且均为面向机构级轨道建设的可选增强。
CCIP 2.0 适合哪些场景?和常见跨链方案差在哪?
CCIP 2.0 适合需要「任意消息 + 代币 + 可编程代币转移」、并可能叠加发行方验证或合规的场景:跨链 DeFi 组合、代币跨链、机构代币化资产分发,以及对确认速度与策略检查有差异要求的支付/结算流。Swift 连接公链/私链、多机构公司行动数据传递等公开案例,说明其定位偏中立互操作标准。
与常见方案对比,差异通常不在「能不能传消息」,而在默认谁签名、最终性是否可调、合规是否原生嵌入。Cosmos 生态常见 IBC 轻客户端式跨区证明;其他栈则多用多签、乐观窗口或应用自建桥。消息型互操作可参照 Hyperlane vs LayerZero vs Wormhole;Axelar 与 LayerZero 维度见 Axelar vs LayerZero。CCIP 2.0 辨识点是:Committee Verifier 基线 + 可叠加 CCV、默认完整最终性 + 可选 FTF,以及 ACE 与模块化费用——对需要在公链与私链间统一信任模型的客户侧建设尤为相关。
| 关注点 | CCIP 2.0 倾向 | 常见其他跨链路径常表现为 |
|---|---|---|
| 默认验证 | 委员会 / DON 基线,可叠加 CCV | 多签、轻客户端、乐观验证、Cosmos IBC 式客户端或应用自建桥等 |
| 最终性 | 默认完整最终性,可选 FTF | 多数固定确认策略 |
| 合规 | ACE 可编程策略 | 常依赖应用层或链下另接 |
| 接入面 | Router 稳定 + ExtraArgsV3 | 接口与升级策略因项目而异 |
选型应对照验证假设、合规需求与延迟预算,而非只比较支持链数量。当营销口径把所有「桥」收成同一标签时,把上述差异对照清楚会更困难。
使用或依赖 CCIP 2.0 有哪些优势、风险与局限?
优势集中在接口稳定与安全默认:Router 不变降低迁移成本;完整最终性与 Committee Verifier 保留基线;需要时再叠加 CCV、FTF、ACE、模块化费用与执行策略。API、SDK、CLI 与 CCV Starter Kit 把自定义验证从「自建全套跨链栈」降到可部署验证单元,从而把更多工程时间放回应用合约逻辑,而不是重复造证明层。
风险包括:智能合约与配置错误仍可导致路径异常;FTF 抬高相对完整最终性的确认风险;附加 CCV 引入运营与证明依赖——任一 required CCV 不可用都可能阻塞执行;合规策略过严或过松会造成拒绝服务或策略失效;依赖单一互操作标准亦有生态与 lane 集中度风险。历史跨链桥事故模式说明:即便叙事强调「机构级」,信任假设与密钥托管仍关键。委员会节点与自定义运营方都以声誉——有时还包括质押抵押——押注证明正确性。
局限在于:并非所有流量适合 FTF;自定义 CCV 与 ACE 需工程与治理投入;token-only 路径的 CCV 合并规则与带数据消息不同;跨链无法消除源/目标链停机、curse 触发或接收合约缺陷。依赖前应把验证集合、最终性配置与执行权限写成可审计清单。ExtraArgsV3 字段配错或 CCV 合约路径过期,往往比本地转账失败更难排查。
总结
CCIP 2.0 把跨链互操作推进到「默认安全路径 + 可选增强」:Arbitrary Messaging、Token Transfer 与 Programmable Token Transfer 仍是内核,Router 保持单一接口,消息仍按 Send → Verify → Index → Execute 推进。
对集成方而言,可控项变多——CCV、FTF、ACE、模块化费用与执行模式——旧集成可用 legacy extra args,新集成用 ExtraArgsV3。理解默认与可选项边界,比营销口号更能判断 lane 是否匹配延迟、合规与风险预算。
FAQ
什么是 CCIP 2.0?
CCIP 2.0 是 Chainlink Cross-Chain Interoperability Protocol 的升级版,用于安全传递任意消息与代币(含可编程代币转移)。它保留 Router 与默认安全路径,并为跨链建设团队提供可叠加 CCV、FTF、ACE、模块化费用与更灵活的执行选项。它与保险业的「CCIP」统包产品无关,也不是与 Cosmos IBC 完全同一套信任模型。
CCIP 2.0 和原来的 CCIP 有何不同?
主要差异是可选项:Additive CCV、FTF、ACE、模块化费用与执行可控。Router 不变;默认仍为 Committee Verifier、完整最终性与 Chainlink executor。旧集成可用 legacy extra args;新集成推荐 ExtraArgsV3,以便在发送时声明最终性与验证方集合。「Chainlink 2.0」旧白皮书叙事与「CCIP 2.0」不是同一概念。
什么是 Cross-Chain Verifier(CCV)?
CCV 是可插拔验证层,在目标链执行前对源链消息出具证明。默认使用 Committee Verifier;当客户要求额外证明时,还可叠加 CCTPVerifier、LombardVerifier 或 Custom CCV。附加 CCV 是 defense in depth,不是替换默认委员会验证;要求可合并自 sender、token pool、receiver 与 lane。
使用 CCIP 2.0 是否安全?有哪些主要风险?
默认路径等待完整最终性并由 Committee Verifier 提供基线,但仍存在智能合约、配置、FTF 确认过浅、附加 CCV 故障与接收合约缺陷等风险。既往跨链桥事故史说明,合约审查与运营信任仍不可省略。安全取决于 lane 配置与 CCV 集合是否被正确合并与运维,而非版本号本身。
已有的 CCIP 集成在 2.0 上还能用吗?
可以。现有应用可继续发送 legacy extra args,OnRamp 会规范化并套用 2.0 默认。新集成应迁移到 ExtraArgsV3。是否打开可选项由集成方决定,不强制改写既有安全默认——迁移工作可保持增量推进。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章
主流 U 卡类型:虚拟卡、实体卡、预付费卡全解析
2026年十大 Meme 币交易机器人测评:功能、费率与安全性对比
GMGN:一站式 Meme 交易平台
混币器原理科普