


MEV(Maximal Extractable Value,最大可提取价值)是指区块生产者、验证者、搜索者或其他交易排序参与者,通过改变交易执行顺序、组合交易或提前提交交易,从区块空间中获得额外价值的现象。
MEV 机器人就是围绕这一过程运行的自动化程序。它们持续监控 mempool,分析用户和协议提交的交易,判断交易执行后可能出现的价格变化、清算机会或资产转移,再决定是否提交自己的交易。
在正常市场环境中,MEV 机器人可以执行 DEX 套利、借贷清算和流动性再平衡;在安全事件中,它们也可能识别漏洞利用交易,抢先转移风险资产。Yoink 近期的行动正属于后一种特殊情况。
需要注意的是,Yoink 的基础身份仍然是 MEV 机器人,而不是已经被正式定义的白帽组织。它在此次事件中的行为具有拦截攻击、减少损失的特征,但是否属于完整的安全救援,还要看资金是否进入受害者认可的托管地址,以及后续是否完成返还。
核心要点
-
MEV 机器人通过监控 mempool、分析交易并争夺排序,获取套利、清算或资产拦截机会。
-
Yoink 的基础身份是 Ethereum MEV 机器人,而不是已经被正式定义的专门白帽组织。
-
在近期事件中,Yoink 抢先处理了一起涉及约 770 万美元 rsETH 的攻击交易。
-
公开信息显示,相关行动涉及约 2,900 枚 rsETH,其中约 2,882.37 枚被转移。
-
抢先执行成功不等于资金已经返还,也不自动证明机器人拥有资产处置权。
-
MEV 机器人可用于安全响应,但也可能误判、滥用权限或引发新的托管风险。
-
判断资产拦截是否可信,需要查看授权关系、资金流向、托管地址和返还方案。
-
协议应通过多签、时间锁、紧急暂停和预先约定的自动化响应机制降低风险。
MEV 机器人是什么
MEV 机器人通常由交易监控模块、策略分析模块、交易构造模块和广播模块组成。监控模块负责读取公开交易池中的待确认交易,获取交易的目标合约、调用函数、参数、Gas 费用和发送地址。分析模块则会模拟交易执行结果,评估交易可能造成的资产变化或价格影响。
如果机器人发现某笔交易能够产生套利收益,就会构造交易路径,例如在不同 DEX 之间买入和卖出同一资产。如果发现借贷协议中存在可清算仓位,机器人会提交清算交易并获得清算奖励。如果发现有人正在利用漏洞转移资产,机器人也可能构造竞争交易,争取先一步执行。
交易构造完成后,机器人会通过公开节点、私有中继或区块构建者网络广播交易。它可能提高 Gas 费用,也可能采用更复杂的交易捆绑方式,让自己的交易更容易被区块生产者优先选择。
因此,MEV 机器人并不是单一类型的程序。它可以是套利机器人、清算机器人、三明治机器人、抢跑机器人,也可以在特殊安全事件中执行资产拦截。
Yoink 抢跑 770 万美元攻击事件经过
近期,一名攻击者试图利用 Safe 钱包相关模块的权限或验证逻辑,将大量 rsETH 资产转移出去。公开报道将潜在损失规模估算为约 770 万美元。
Safe 是广泛使用的数字资产托管和多签钱包基础设施。它允许用户通过模块扩展钱包功能,但模块一旦拥有不恰当的调用权限,就可能成为攻击入口。攻击者通常会先构造一笔调用交易,尝试绕过原有的签名或权限限制。
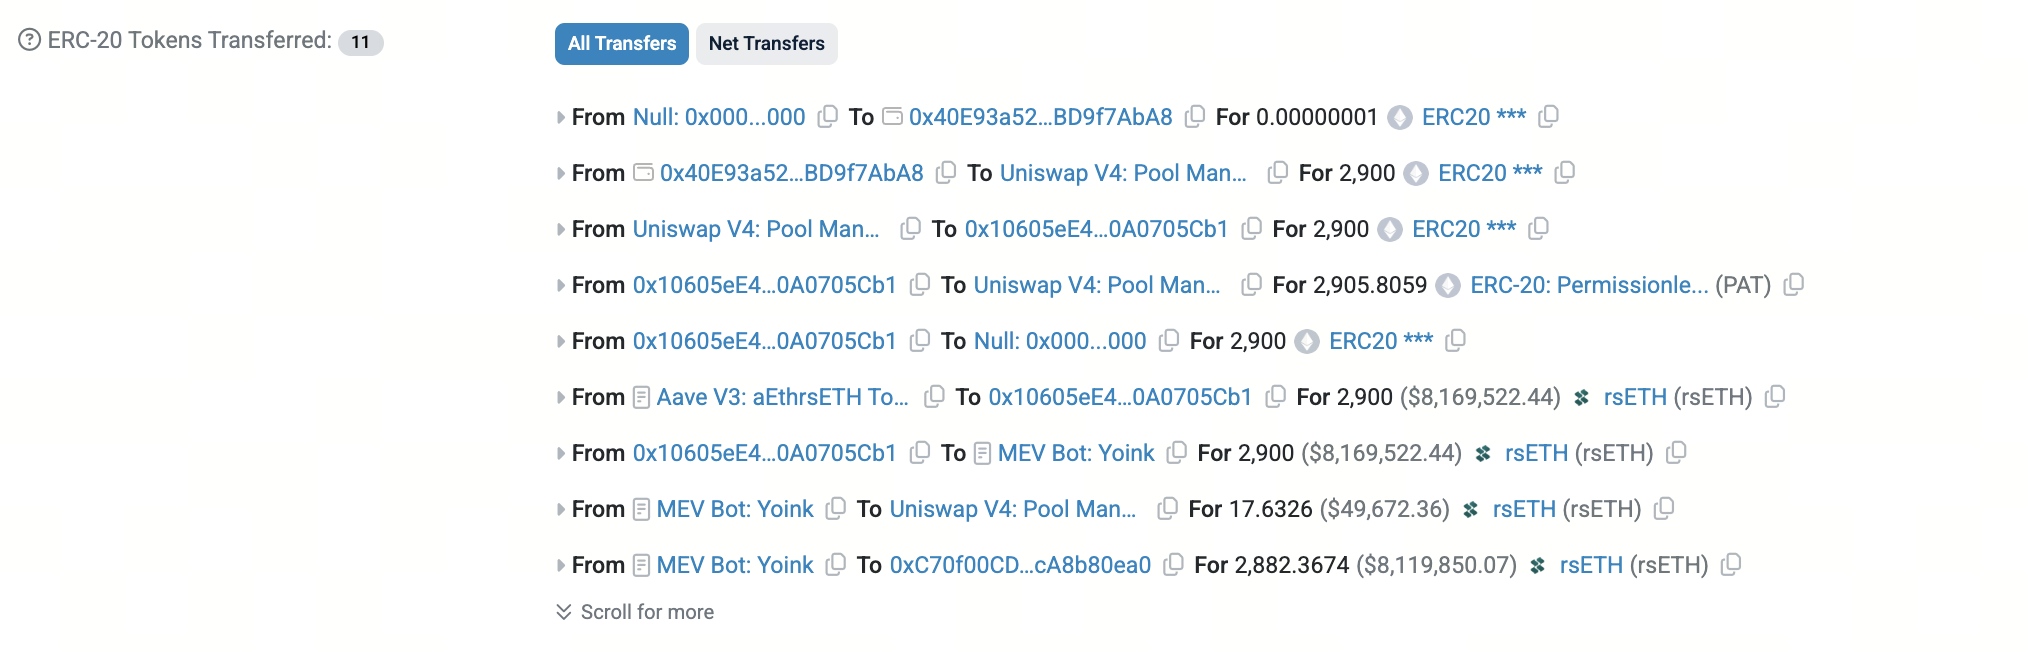 图源:Etherscan
Yoink 监控到相关交易后,没有等待攻击者完成确认,而是快速分析交易参数和资产状态,并提交了竞争交易。由于 Ethereum 的交易执行顺序会影响资产能否被转移,Yoink 需要在极短时间内完成交易解析、模拟、参数修改和广播。这次行动涉及约 2,900 枚 rsETH,其中约 2,882.37 枚被转移到一个地址。相关项目方随后采取冻结、限制转移或其他应急措施,降低资产继续流动的可能性。
这里需要谨慎区分三个概念:攻击金额、被机器人拦截的金额以及最终追回金额。攻击者原本试图转移的金额,不等于机器人已经控制的金额;机器人转移到某个地址,也不等于资金已经返还给受害者。最终处置仍要以项目方公告、链上资金流向和托管安排为准。
Yoink 如何发现并抢先执行攻击交易
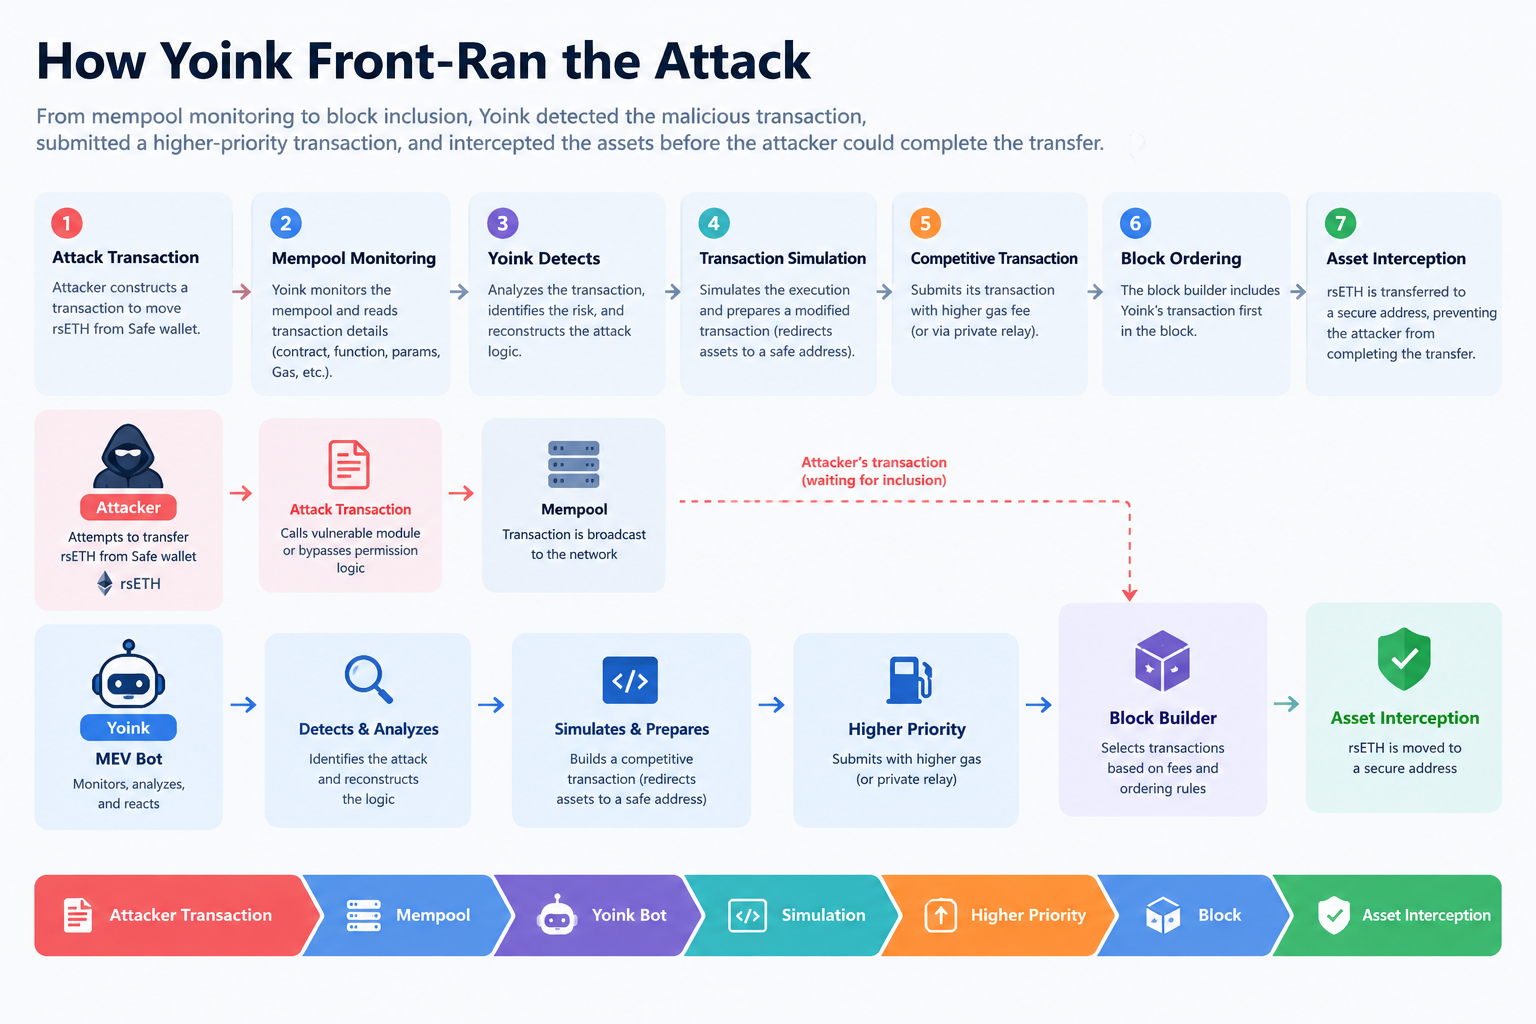
Yoink 的行动大致可以拆分为五个步骤。
第一步是监听 mempool。用户提交交易后,在被区块确认前,通常会进入节点维护的待确认交易池。机器人可以读取公开交易中的合约地址、函数选择器、参数和 Gas 设置。
第二步是识别交易意图。机器人需要判断交易是否涉及异常资产转移、危险模块调用或已知漏洞。它可能结合地址标签、余额变化、交易模拟和规则库进行分析。
第三步是还原攻击逻辑。对于复杂攻击,机器人需要理解攻击者调用了哪些函数、使用了哪些参数,以及交易成功后资产会流向哪里。只有还原交易逻辑,机器人才能构造有效的竞争交易。
第四步是生成并广播交易。机器人可能复制原交易的部分参数,再将收款地址改为安全地址;也可能调用暂停、冻结或转移函数,让资产离开攻击者可控制范围。
第五步是争夺区块排序。机器人会调整 Gas 费用,或通过私有交易通道将交易直接发送给区块构建者,降低交易被其他搜索者复制的概率。
这类操作的时间窗口非常短。若攻击者使用私有交易、交易捆绑或更高优先费,机器人就可能无法看到或抢先执行。反过来,机器人之间也会互相竞争,导致一笔攻击交易被多个搜索者同时复制。
MEV 机器人如何利用交易排序获取价值
MEV 的核心不是“预测价格”,而是利用交易排序改变收益分配。
-
在 DEX 套利中,机器人会观察某个交易池的价格变化,然后在另一个交易池完成反向交易。如果它先于普通用户执行,就能获得价差。
-
在借贷清算中,机器人会监控抵押率。当借款人的仓位低于清算线时,机器人先提交清算交易,获得协议支付的清算奖励。
-
在三明治攻击中,机器人会在用户交易之前买入,在用户交易推动价格后卖出,再把价格影响转嫁给用户。这类行为通常会恶化普通用户的成交价格。
-
在漏洞拦截中,机器人则关注攻击者的资产转移交易。它并不一定为了传统套利,而是通过先执行交易改变资金控制权。Yoink 事件说明,这类行为可以在技术上有效阻止攻击,但也会产生新的资产归属问题。
MEV 收益最终由谁获得,取决于交易排序链条。搜索者发现机会,构造交易并支付成本;区块构建者负责组合交易;验证者或区块提议者最终选择区块。不同角色之间可能通过订单流、私有中继或收益分成进行合作。
抢跑攻击、套利与资产拦截有什么区别
套利和资产拦截都可能使用抢跑技术,但目标不同。
-
套利机器人利用市场之间的价格差,买入低价资产并卖出高价资产。交易对象通常是公开市场中的流动性池,机器人并不直接改变某个用户账户的所有权。
-
抢跑机器人则会根据用户即将执行的交易,提前买入或卖出,从用户交易造成的价格变化中获利。三明治攻击是典型形式。
-
漏洞利用机器人会主动调用存在缺陷的合约,绕过权限、伪造验证或提取协议资产。其目标通常是将资金转入自己控制的地址。
-
资产拦截机器人则可能复制或改写攻击交易,抢在原攻击者之前转移资产。它有机会减少受害者损失,但如果没有明确授权,技术上仍然是一次改变资产归属的操作。
因此,不能因为一笔交易阻止了黑客,就自动把它归类为安全救援;也不能因为机器人获得了资产,就直接认定它属于恶意攻击。判断关键在于交易目的、授权关系和后续资金处置。
Yoink 事件为何引发争议
第一个争议是资产所有权。Yoink 抢先执行成功,只说明它在交易排序竞争中获胜,并不能证明机器人运营者拥有被转移资产的所有权。
第二个争议是授权关系。传统安全团队通常会在协议方授权下执行暂停、冻结或资金转移。MEV 机器人可能没有等待项目方确认,而是直接根据链上数据采取行动。善意动机不等于完整授权。
第三个争议是资金托管。如果被拦截的 rsETH 转入项目方公布的多签或独立托管地址,社区更容易验证救援目的;如果资金进入匿名地址或机器人控制的钱包,外界就难以判断资金是否安全。
第四个争议是收益分配。机器人需要支付节点、服务器、Gas 和失败交易成本,运营者是否应获得报酬、报酬比例如何确定,都需要透明规则。如果没有事先约定,事后收费容易演变为新的争议。
第五个争议是责任归属。如果机器人误判正常交易为攻击并抢先转移资产,或者在交易中造成额外损失,受害者应该向谁追责,也没有统一答案。
MEV 机器人在链上安全中的作用
MEV 机器人可以成为链上安全体系的一部分,主要体现在三个方面。
第一是缩短响应时间。智能合约攻击通常在几秒或几分钟内完成,人工团队很难在如此短的时间内完成分析、沟通和修复。自动化机器人可以在交易确认前采取行动。
第二是持续监控。机器人可以全天候分析大额授权、异常调用、合约升级和跨链转账,提前发现风险信号。
第三是自动执行应急策略。协议可以预先设计安全函数,当检测到特定攻击模式时,机器人能够触发暂停、限额或转入安全托管。
但机器人不能替代协议治理。它们通常由少数运营者控制,可能存在私钥泄露、策略错误、服务器故障和恶意改写逻辑等风险。更稳妥的方式,是让机器人只能调用权限受限的救援合约,并把资金转入由多方控制的托管地址。
协议如何防范自动化抢跑与漏洞利用
协议首先需要降低高权限模块的攻击面。自定义模块、插件和升级合约应当进行独立审计,明确限制资产转移、签名验证和管理员权限。
其次,应对高风险操作设置时间锁。模块启用、权限变更、大额转账和合约升级不宜全部即时生效,延迟可以为监控系统和安全团队提供响应时间。
第三,建立紧急暂停机制。暂停权限应由多签或分级治理控制,并明确暂停范围、触发条件和恢复流程,避免紧急权限被单一账户滥用。
第四,提前建立自动化响应规则。协议可以公开安全联系人、紧急多签、资金托管地址和漏洞赏金方案,使 MEV 机器人在事件发生时有明确的资金去向。
第五,采用交易模拟和链上监控。协议方应持续监测异常授权、批量转账、未知模块调用和余额突变,并在交易进入区块前进行风险评分。
第六,减少地址和权限复用。高价值资产使用多签、限额账户和隔离钱包,可以降低单一模块或密钥被攻破后的损失范围。
如何判断一次 MEV 资产拦截是否可信
用户或社区在观察类似事件时,可以从以下信息判断其可信度。
首先,检查机器人是否公开交易哈希、攻击路径、调用参数和资金流向。信息越完整,越容易接受第三方复核。
其次,确认资产是否进入项目方已经公布的多签、冻结合约或独立托管地址。仅仅看到“资产离开黑客地址”,不足以证明资金处于安全状态。
再次,查看是否存在协议方确认或公开的返还安排。项目方公告、治理提案和多签签名,可以帮助确认机器人行为是否被正式认可。
还要检查机器人是否只转移了必要资产,是否把资金兑换、拆分或转入匿名地址。如果拦截后出现复杂资金流,风险判断会更加困难。
最后,需要区分技术结果与治理结果。交易成功是技术层面的结果;资金返还、赔付和责任确认,则属于治理与法律层面的后续工作。
总结
Yoink 事件展示了 MEV 机器人在链上安全中的一种新用途:它们不仅可以进行套利和清算,也能够监控攻击交易,并通过交易排序竞争抢先转移风险资产。
但 Yoink 的核心身份仍然是 MEV 机器人。它在这次事件中的行动具有拦截攻击、减少潜在损失的特征,外界也因此将其视为具有救援性质的行为;不过,这并不足以证明 Yoink 是专门的白帽 MEV,或者其长期业务就是负责漏洞救援。
这起事件最值得关注的地方,是它揭示了区块链共识和资产治理之间的差异。区块链可以确定哪笔交易先执行,却不能自动判断这笔交易是否获得授权,也不能决定被转移的资产应该由谁保管和返还。
未来,MEV 机器人可能成为协议安全基础设施的一部分,但前提是它们拥有受限权限、明确的资金托管规则和可验证的返还流程。只有把速度优势与多签治理、时间锁、公开审计和责任机制结合起来,自动化资产拦截才可能从一次临时行动,发展为更可靠的链上安全服务。
FAQ
Yoink 是白帽 MEV 机器人吗?
目前更准确的说法是,Yoink 是一个 Ethereum MEV 机器人。在这次 rsETH 事件中,它采取了具有安全救援特征的抢先交易,但不能仅凭一次事件认定它是专门的白帽 MEV。
Yoink 抢跑了多少资金?
公开报道将潜在攻击规模估算为约 770 万美元,相关行动涉及约 2,900 枚 rsETH,其中约 2,882.37 枚被转移。潜在损失、拦截金额和最终追回金额需要分别理解。
MEV 机器人如何发现攻击交易?
机器人会监控 mempool,解析交易目标合约、函数和参数,再通过交易模拟、余额变化和规则库判断是否存在漏洞利用或异常资产转移。
MEV 机器人为什么能抢在黑客之前?
它们可以提前看到待确认交易,并通过更高 Gas、交易捆绑、私有中继或与区块构建者合作,争取让自己的交易先被纳入区块。
抢先转走攻击者资金是否合法?
不能仅凭交易结果判断。是否合法可能取决于是否获得协议方或受害者授权、资金是否进入可信托管地址,以及适用司法辖区对未经授权资产转移的认定。
MEV 机器人是否都是有害的?
不是。套利、清算和流动性再平衡是常见 MEV 活动;但三明治攻击、恶意抢跑和漏洞利用可能损害普通用户或协议。需要根据具体策略和结果判断。
协议如何防范 Yoink 类机器人或恶意抢跑?
协议可以使用交易模拟、异常监控、时间锁、多签、限额账户、紧急暂停和隔离权限,并提前公布自动化安全响应与资金托管方案。
被机器人拦截的资产是否等于被追回?
不等于。只有资产进入受害者认可的托管地址,并完成返还或赔付,才能称为追回。单纯从攻击者地址转移到另一个地址,只能称为拦截或重新控制。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章

不可不知的比特币减半及其重要性


如何选择比特币钱包?

Master Protocol:激活 BTC 生息潜力
