搭建 AI Agent 时,团队常把「可验证 AI」收成一句口号。实际选型里,Proof of Prompt(POP)、Proof of Inference 与 ZKML 回答的是不同问题,信任假设与成本曲线也不相同。按证明对象拆开,才能把选择落到机制本身。
核心要点
-
Proof of Prompt 证明的是提示词完整性 / 提示词—回复绑定,并不证明完整模型认知。
-
Proof of Inference 面向推理过程正确性,适合更高保证或对抗性场景。
-
ZKML 证明模型计算,对闭源、GPT 量级 API 工作负载往往不实用。
-
信任假设不同:POP 务实信任 LLM 服务商;ZKML 试图压低该信任,但成本更高。
-
按必须向对手方公开发布的陈述选型,而不是按哪个缩写听起来更强。
Proof of Prompt vs Proof of Inference vs ZKML:快速对比
| 维度 | Proof of Prompt(POP) | Proof of Inference | ZKML(如 ezkl 类) |
|---|---|---|---|
| 主要证明对象 | 提示词承诺 + 回复绑定 / 防篡改 | 推理过程正确性 | 模型计算 / 电路化 ML 步骤 |
| 对 LLM API 服务商的典型信任 | 高(务实) | 相对 POP 更低,仍取决于设计 | 旨在降低对不透明 API 诚实性的依赖 |
| 系统提示词隐私 | 设计为可验证同时保持提示词私密,重点保护提示中的敏感信息,而非证明完整执行 | 取决于电路与披露设计 | 视构造可隐藏输入/权重 |
| 延迟 / 成本画像 | 面向 Agent/API 场景优化(Zypher Network 主张相对重型 ZKML 更快) | 多数设计比 POP 更重 | 往往最重;小模型仍可能很慢 |
| 最贴合的问题 | 「这条提示词/输出是否被掉包?」 | 「推理是否按声称执行?」 | 「是否就是这个模型算出了该输出?」——团队更需要直接核验机器学习模型时更贴合 |
上表是选型辅助,不是排名。POP 支撑提示词完整性主张;当目标是对模型计算本身给出更强证明时,零知识证明(ZKP)路径更贴合。产品也可组合模块:日常用 POP 保提示词完整性,高价值步骤再叠加选择性推理证明。
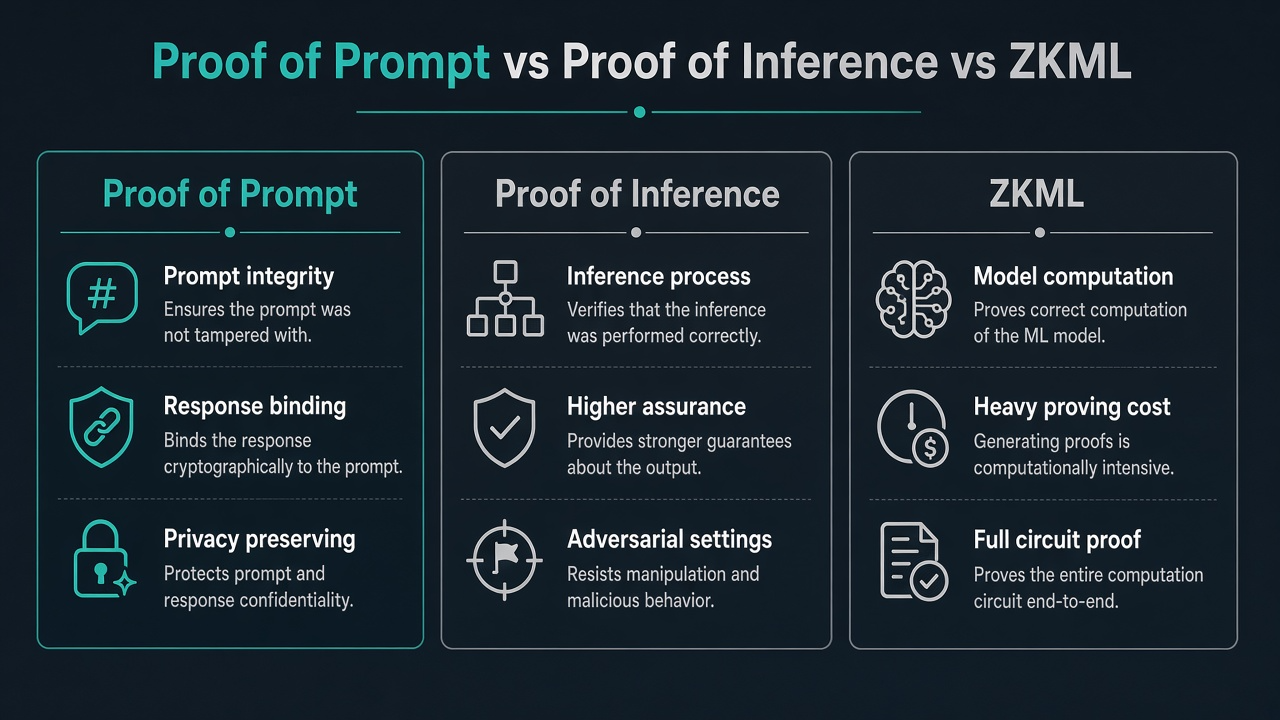 图 1. Proof of Prompt、Proof of Inference 与 ZKML 在证明对象与成本上的对照。
什么是 Proof of Prompt?
Proof of Prompt 是 Zypher Network 面向 AI Agent 提示词完整性的协议,借鉴 zkTLS 思路,用隐私保护方式证明提示词完整性而不必公开敏感数据。协议使用承诺、代理签名密文与零知识证明,使验证方能检查证明者是否用伪造的 LLM 回复做了掉包;当 POP 输出需要下游核验时,也可由链上智能合约验证,且不必披露私有系统提示词。完整机制见 Proof of Prompt 的 Pillar 说明。
什么是 Proof of Inference?
Proof of Inference(Zypher Network 将其定位为 zkInference 风格模块)针对 AI 推理过程本身的核验。POP 追问的是:沿代理路径,提示词与返回输出是否仍绑定且未被篡改;Proof of Inference 追问的是:计算推理步骤是否匹配声称过程、是否遵循声称的推理函数——在多方、对抗或高敏感场景(如部分游戏或策略设定)中,验证方往往需要更强的密码学证明。
Proof of Inference 不是 POP 的同义词。把二者当成可互换勾选项,会把两档不同保证级别压成一个复选框。多方或外部审查方复看结果时,这一区分尤其关键。
什么是 ZKML 与零知识证明?
ZKML(零知识机器学习)指用零知识证明系统核验 ML 模型 或 AI 模型,并在构造允许时不暴露 私有数据、输入数据 或 模型参数。ezkl 等工具常被归入此类。优点是计算主张更强;代价是证明成本、计算开销 与 性能 上限——尤其对仅通过 API 提供、权重无法电路化的大型闭源模型。
Zypher Network 的 POP 协议说明 把 POP 的务实信任模型与 ZKML 开销对照:即便是小型 GPT-2 量级模型,部分设置下也要把推理编入电路(常表述为 zk SNARK 电路),可能到小时级,难支撑生产级 Agent 循环。须按自身模型规模与硬件重新压测;教育要点是 ZKML 与 POP 优化的证明对象不同。研究在持续推进实用性,但闭源 GPT 量级 API 仍难走通。
证明对象:你能公开发布什么陈述?
Proof of Prompt 发布的是关于提示词承诺与回复完整性的陈述,可在不暴露底层信息的前提下供人核验。Proof of Inference 发布的是关于推理执行的陈述。ZKML 发布的是关于模型计算的陈述,例如证明某次具体模型计算正确完成的密码学证明。若对手方需要「这条策略提示词仍在约束 Agent」,从 POP 起步;若需要「该推理路径按规格执行」,评估 Proof of Inference;若需要「就是这个模型算出了该输出」,评估 ZKML——并确认实际运行的模型可被电路化或以其他方式证明。
信任假设:还必须相信谁?
POP 的文档化信任模型假定主流 LLM 服务商在推理正确性上可信,并把密码学集中在通过代理签名与 ZK 解密证明约束证明者防篡改;因此安全主张更窄:核验的是提示词/回复路径未被改写,而非完整模型认知。Proof of Inference 降低「相信黑盒推理」的依赖,但密码学保证仍取决于电路可靠性、证明者对见证的诚实性,以及密钥与运维管理。ZKML 旨在让验证方可检查计算主张,但仍依赖 setup 完整性、电路正确性与实现代码,以及被证明的模型是否就是用户以为在对话的那个模型。
没有任何选项能消除全部信任。选型是在判断:对所涉资产或决策,哪一类剩余信任可接受。
延迟、成本与 Agent 循环适配
每分钟多次调用外部 LLM 的 Agent 循环,难以吞下多小时级证明——尤其在证明生成频繁、客户端或 Agent 基础设施算力有限时。相对完整 ZKML,POP 定位于更轻、更偏 Agent 的证明路径。Proof of Inference 通常介于二者之间,取决于推理中有多少被电路化。当目标是大型模型的完整计算保真时,ZKML 仍是成本最高的一档。
产品设计须把证明生成映射到关键路径:每轮都证、抽样证,还是只对结算关键动作证;合适调度取决于服务延迟预算与后续扩展预期。
隐私与披露权衡:敏感信息如何暴露
POP 强调保护提示词隐私(含私有哈希模式),而 Proof of Inference 与 ZKML 能否保护敏感数据,取决于哪些输入、权重与中间量进入见证、哪些进入公开陈述。团队应区分公开输出与私有数据或加密数据,再决定证明会暴露什么。ZKML 在医疗、金融等行业尤其相关,因为这些场景需要核验又不能广泛披露——例如在不共享底层财务数据的情况下评估信用资质,或在去中心化金融应用中核验用户信用分而不暴露完整记录。即便如此,若把过多内容放进公开模式,或在证明旁同时记录明文日志,仍可能泄露敏感策略。隐私既是密码学问题,也是披露设计问题,还须为日志与公开陈述设清规则。隐私保护证明也不消除模型安全风险,例如数据投毒一类对抗攻击。
该选哪一种?
若主要对手方风险是静默掉包提示词或证明者替换回复,且需要隐私保护的 Agent 指令完整性,选 Proof of Prompt。
若对手方质疑推理本身是否遵循声称过程——尤其在多方对抗设定中——并需要对声称推理路径给出更强的知识证明,选 Proof of Inference。
若必须证明模型计算,且能控制(或可电路化)模型,并接受更高证明成本与工程负载,选 ZKML;当形式化核验模型计算的优先级高于成本时,这往往是更贴合的方案。
当结算关键步骤需要更强的推理或 ZKML 证明、日常轮次用 POP 类完整性即可时,选组合方案;仅在下游发生结算处再接入链上验证或区块链网络集成。
这些方法单独都证明不了什么?
无论是 POP、Proof of Inference 还是 ZKML,都不会自动证明 Agent 的工具返回了真话、用户授权了某动作、市场策略本身成立,或下游链上 / DeFi 平台已为工具调用、授权与结算回执分别拿到独立证明。面向工具 HTTP 调用的 zkTLS 类证明、授权日志与结算回执仍是独立层,这些层还可能引入外部数据。可验证执行是一层层主张的堆叠,不是一个勾选项。
总结
作为零知识证明谱系中的不同路径,Proof of Prompt、Proof of Inference 与 ZKML 解决的是不同的可验证 AI 问题。POP 在务实信任 LLM 服务商的前提下保障提示词—回复完整性;Proof of Inference 面向推理过程保证;ZKML 以更高成本面向模型计算。按必须发布的陈述、可接受的剩余信任,以及 Agent 循环扛得住的延迟来选型——再组合模块,而不是逼一个缩写覆盖全部风险;工具与采用面仍在演进。
FAQ
Proof of Prompt 和 ZKML 有什么区别?
Proof of Prompt 核验提示词完整性与回复绑定,不要求完整的模型计算证明。ZKML 证明模型计算本身,建立在交互式零知识证明之上——证明者须对验证者的挑战给出 回答,同时零知识性质在通常 意义上 限制验证者除被证主张外还能学到什么;实践中更常见的是取决于证明系统的非交互变体。因此 ZKML 通常贵得多,尤其对大型或闭源模型;但当目标是在不暴露内部细节的前提下核验机器学习模型时,它更贴合。
Proof of Prompt 和 Proof of Inference 是一回事吗?
不是。Proof of Prompt 聚焦提示词—回复完整性,二者运作方式并不 相同:POP 绑定提示词与输出,Proof of Inference 面向声称的计算路径。二者可互补,但不可互换;正确选择取决于证明需要确立的具体 主张。
AI Agent 什么时候该用 Proof of Prompt?
当私有系统提示词必须保密,而对手方、双方或外部审查方仍需要关于提示词与输出完整性的 zk 证明、且不能沿证明者路径暴露私有提示词时,使用 Proof of Prompt——尤其当保护隐私优先于证明完整推理正确性时。
zkTLS 能替代 Proof of Prompt 吗?
不能。zkTLS 类系统证明的是经认证的 HTTPS 会话事实;zkTLS 是更广的框架,用于生成关于经认证 Web 会话数据的零知识证明。Proof of Prompt 借鉴 zkTLS,并专门面向 LLM 提示词—回复完整性,含 Proxy、Prover 等角色;部分设计还在参与方之间使用安全多方计算以私密核验会话材料,从而在不披露完整会话文本的前提下支持选择性主张。
ZKML 能单独证明一次闭源 GPT API 调用吗?
通常无法以实用方式做到。实践中,证明闭源 API 调用往往依赖对模型内部、私有输入以及证明系统特定技术的访问,而 API 服务商通常不开放这些能力。闭源 GPT API 调用很难变成公平、高效的 ZKML 证明,因为服务商不暴露证明所需的模型内部。这也是为何 zkML 对本地或边缘部署(含部分物联网设备)更现实,而对不透明托管 GPT API 更难。正因为这一限制,许多基于 API 的 AI 服务会采用 POP 类设计,而不是完整 ZKML。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章

CKB:闪电网络促新局,落地场景需发力
ONDO 代币经济模型:如何激励平台增长与参与?
什么是加密货币中的完全稀释估值(FDV)?
GateClaw 与 AI Skills:Web3 AI Agent 的能力体系解析
JTO 代币经济学解析:分配、用途与长期价值